Bốn câu hỏi của Adam Shostack nên có trước buổi duyệt bảo mật
Bản 2014 vẫn dùng tốt, còn bản 2027 có thêm hai chương về LLM cho người đang deploy agent.
Tóm tắt nhanh
- Cuốn sách 624 trang của Adam Shostack, người từng phụ trách threat modeling ở Microsoft, xoay quanh bốn câu hỏi ngắn.
- Bản thứ hai ra ngày 2/2/2027, khoảng một nửa nội dung mới hoặc viết lại, có thêm hai chương về LLM.
- FDE nên vẽ mô hình đe doạ trước buổi duyệt bảo mật, rồi làm cùng đội bảo mật của khách.
Cuốn sách dày 624 trang, nhưng phần lõi gói gọn trong bốn câu hỏi. Adam Shostack, người từng phụ trách threat modeling trong security development lifecycle tại Microsoft, đặt bốn câu hỏi đó vào trung tâm cuốn Threat Modeling: Designing for Security, do Wiley xuất bản tháng 2/2014.
FDE nào cũng sẽ gặp lúc đội bảo mật của khách hỏi dữ liệu đi đâu, ai được chạm vào, và lộ ra thì chuyện gì xảy ra. Có sẵn một mô hình đã vẽ để trả lời thì vị thế khác hẳn với việc nhớ đâu nói đó. Cuốn sách dạy bạn chuẩn bị mô hình đó trước khi bị hỏi.
Nhưng nên đọc bản nào thì cần cân nhắc. Bản thứ hai, đổi tên thành Threat Modeling: Designing for Security in an AI World, phát hành chính thức ngày 2/2/2027. Theo Shostack, khoảng một nửa cuốn là nội dung mới hoặc được viết lại đáng kể, trong đó có hai chương hoàn toàn mới về LLM. Bản đang bán hôm nay vẫn là bản 2014.
Từ “bạn” sang “chúng ta”
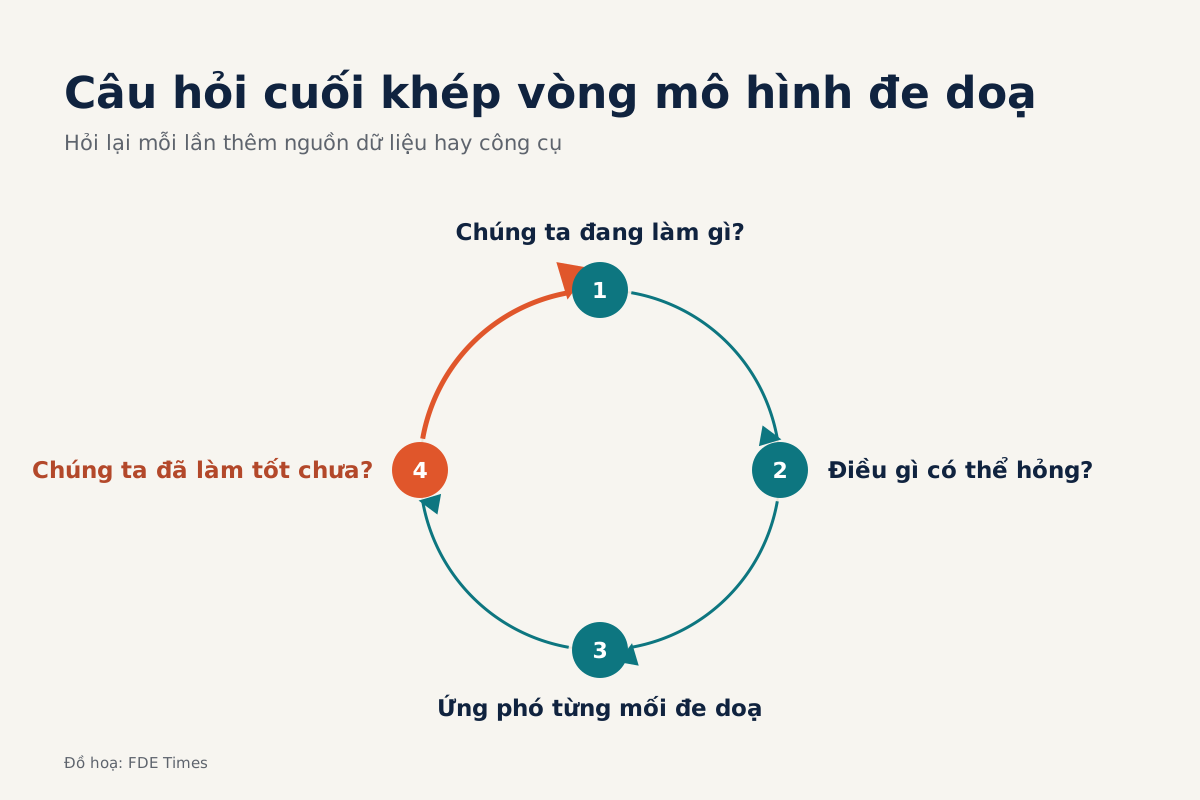
Bản gốc viết bốn câu hỏi theo ngôi “bạn”. Bài điểm sách của IEEE Cipher năm 2014 dẫn câu đầu tiên là “Bạn đang xây gì?”. Repo 4QuestionFrame của Shostack trên GitHub giờ dùng ngôi “chúng ta”: “Chúng ta đang làm gì?”, “Điều gì có thể hỏng?”, rồi đến câu hỏi về cách ứng phó với từng mối đe doạ, và cuối cùng là “Chúng ta đã làm tốt chưa?”.
Đổi đại từ là thay đổi nhỏ nhưng có ý nghĩa với FDE. Mô hình đe doạ không còn là bản kiểm tra mà một người ngoài đem đến chấm điểm đội làm sản phẩm. Nó là việc hai bên làm chung, và ở site khách hàng, “chúng ta” nghĩa là bạn ngồi cùng kỹ sư bảo mật của họ.
Thử áp bốn câu hỏi vào một ví dụ: bạn deploy một agent đọc tài liệu nội bộ của một công ty bảo hiểm để trả lời câu hỏi của nhân viên. Câu thứ nhất buộc bạn vẽ sơ đồ: người dùng, giao diện chat, agent, kho tài liệu, API mô hình. Trên sơ đồ, khoanh lại chỗ dữ liệu rời khỏi mạng của khách.
Câu thứ hai đi qua từng mũi tên trên sơ đồ. Nhân viên có thể hỏi ra tài liệu họ không có quyền xem. Một tài liệu có thể giấu lệnh khiến agent làm việc khác. Log cũng có thể giữ lại nội dung nhạy cảm lâu hơn mức cần thiết.
Câu thứ ba gắn mỗi mối đe doạ với một cách ứng phó: lọc theo quyền truy cập trước khi truy xuất, giới hạn những công cụ agent được gọi, đặt thời hạn lưu log. Câu thứ tư kiểm tra lại: mỗi quyết định đã có người chịu trách nhiệm và bài test chưa, và sơ đồ còn khớp với hệ thống đang chạy không.
Hai lỗi dễ mắc nhất trong ví dụ này nằm ở hai đầu vòng. Lỗi đầu là nhảy thẳng sang liệt kê mối đe doạ khi hai bên chưa thống nhất sơ đồ, nên mỗi người đang nói về một hệ thống khác nhau. Lỗi sau là dừng ở câu thứ ba: có danh sách biện pháp nhưng không ai kiểm lại.
Ba ý nên mang theo
Ý đầu tiên: mô hình phải có trước danh sách mối đe doạ. Chưa thống nhất được hệ thống trông thế nào thì không ai đồng ý được cái gì có thể hỏng. Chính tác giả cũng đặt nặng điều này: bản thứ hai có một chương mới về sơ đồ và mô hình, viết rộng ra từ khoảng một chục trang nằm trong chương “strategies” của bản cũ.
Ý thứ hai: “Điều gì có thể hỏng?” là câu hỏi mà người không làm bảo mật vẫn trả lời được. Vì vậy bạn kéo được chuyên viên nghiệp vụ, kỹ sư dữ liệu và quản lý sản phẩm của khách vào cùng một buổi. Họ thường biết những chỗ yếu mà không sơ đồ kiến trúc nào ghi lại.
Ý thứ ba: câu hỏi cuối cùng khép vòng lại. Mô hình đe doạ viết một lần rồi để đó sẽ cũ đi theo từng lần deploy. Với FDE, cứ mỗi lần thêm nguồn dữ liệu hay thêm công cụ cho agent là đến lúc hỏi lại “chúng ta đã làm tốt chưa?”.
Đọc bản nào, theo thứ tự nào?
Hôm nay, hãy bắt đầu từ repo 4QuestionFrame. Nó miễn phí, ngắn, và đủ để bạn vẽ bản nháp đầu tiên cho dự án đang làm. Nếu cần đi sâu ngay, bản 2014 vẫn đáng đọc. Người điểm sách của IEEE Cipher kết luận đây “chắc chắn là một cuốn nên đọc”.
Nếu việc chính của bạn là deploy LLM và agent, chờ bản 2027 là hợp lý hơn. Hai chương LLM và chương sơ đồ mở rộng nhắm thẳng vào việc bạn làm ở khách hàng. Trang sách trên shostack.org có dẫn link mua trên Wiley.
Về nghề nghiệp, một mô hình đe doạ dài một trang, đã ẩn tên khách, là sản phẩm portfolio hiếm người có. Khi đọc tin tuyển dụng, để ý các cụm như security review hay bảng hỏi bảo mật của khách: đó là dấu hiệu bạn sẽ phải làm việc này.
Khi phỏng vấn, kể lại cách bạn trả lời bốn câu hỏi cho một hệ thống thật thường thuyết phục hơn việc liệt kê công cụ.
Đội bảo mật của khách rồi cũng sẽ hỏi. Bạn nên là người mang sơ đồ vào phòng họp, để họ góp ý trên đó thay vì phải bắt đầu từ trang giấy trắng.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!