Năm tuần học bảo mật miễn phí trước khi vào hệ thống của khách
Khoá miễn phí của Harvard dạy bạn cân rủi ro với sự tiện dụng trước khi nhận quyền truy cập vào hệ thống của khách.
Tóm tắt nhanh
- Khoá miễn phí của Harvard, do David J. Malan dạy, kéo dài 5 tuần, mỗi tuần 2-6 giờ và chia theo bốn lớp: tài khoản, dữ liệu, hệ thống, phần mềm, cộng thêm quyền riêng tư.
- Ba ý nên giữ lại: bảo mật là chuyện tương đối, mỗi lớp bảo vệ đều làm hệ thống bớt tiện, và mật khẩu chỉ an toàn khi được hash đúng cách.
- Kỹ sư nhiều kinh nghiệm có thể thấy khoá này cơ bản; bản tính tín chỉ CSCI E-159 có thêm section trực tiếp và đồ án cuối khoá.
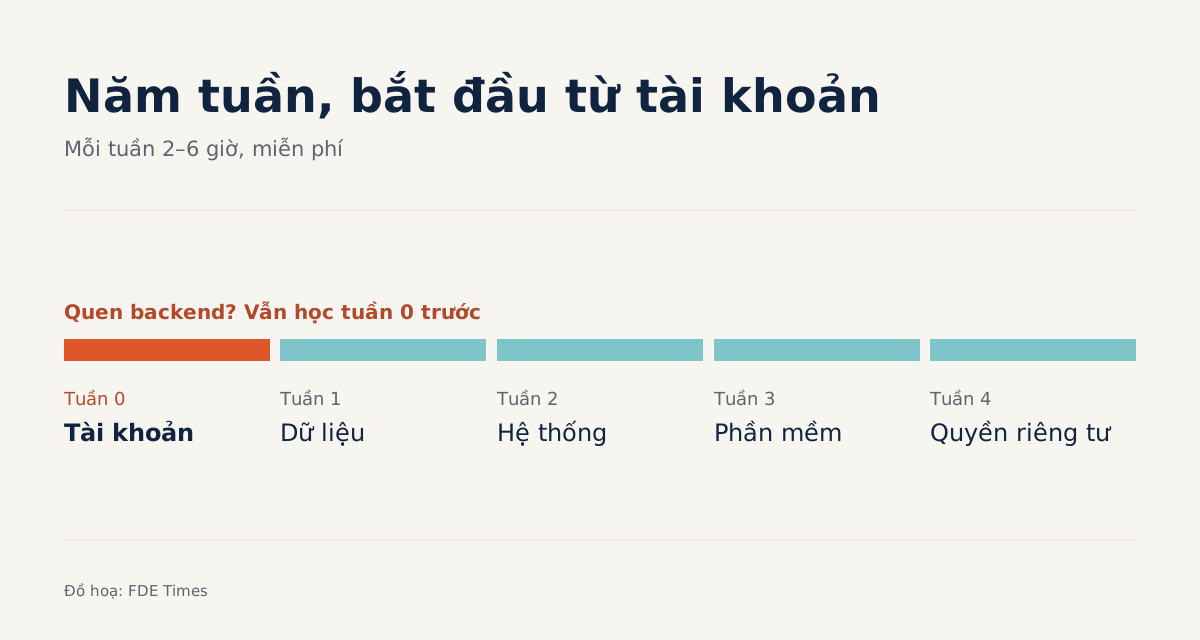
Khoá bảo mật nhập môn của Harvard chỉ cần năm tuần, mỗi tuần từ 2 đến 6 giờ. Học viên tự sắp xếp nhịp học và trang khoá học ghi là miễn phí. Người dạy là David J. Malan, Gordon McKay Professor of the Practice of Computer Science, cũng chính là người đứng sau loạt CS50.
Với FDE, năm tuần này đáng bỏ công vì công việc của bạn diễn ra ở nơi mà kỹ sư sản phẩm ít khi phải vào: tài khoản do khách cấp, dữ liệu thật của khách, server nằm sau firewall của một tổ chức khác. Ở đó, một sơ suất nhỏ không còn là bug nội bộ mà biến thành sự cố của khách hàng.
CS50’s Introduction to Cybersecurity sẽ không biến bạn thành chuyên gia bảo mật. Thứ nó cho bạn là vốn từ chung và những phản xạ tối thiểu, để bạn không trở thành mắt xích yếu nhất trong một đợt deployment.
Năm tuần, bốn lớp cần giữ
CS50 giới thiệu khoá này là dành cho cả người làm kỹ thuật lẫn người ngoài ngành. Nội dung chia thành năm tuần: Week 0 bảo vệ tài khoản, Week 1 bảo vệ dữ liệu, Week 2 bảo vệ hệ thống, Week 3 bảo vệ phần mềm, và Week 4 dành cho quyền riêng tư.
Các chủ đề đều cụ thể. Có social engineering và phishing, mật khẩu cùng các kiểu tấn công brute-force và dictionary, sinh trắc học, xác thực đa yếu tố và password manager.
Khoá cũng dạy hashing, salting, mã hoá khoá bí mật và khoá công khai, cùng chữ ký số. Bài tập được xây từ các sự cố có thật. Ai cũng có thể học miễn phí qua OpenCourseWare của CS50, và khoá cũng có trên edX.
Bảo mật là phép tính tương đối
Ngay trong phần giới thiệu khoá, CS50 nêu ý đáng giữ nhất: đừng xem an ninh mạng là chuyện tuyệt đối, hãy xem nó là chuyện tương đối, phụ thuộc vào rủi ro và lợi ích. Nghe thì hiển nhiên, nhưng đó lại đúng là loại phán đoán FDE phải đưa ra mỗi tuần.
Khi khách hỏi một pipeline đọc dữ liệu nội bộ cần những biện pháp kiểm soát nào, câu trả lời “càng nhiều càng tốt” chẳng giúp ai.
Bạn cần hỏi ngược lại: dữ liệu này nếu lộ ra thì thiệt hại tới đâu, ai có động cơ để lấy nó, và việc chặn lại sẽ tốn bao nhiêu công.
Lớp bảo vệ nào cũng làm hệ thống bớt tiện
Ý thứ hai đi liền với ý đầu: khoá học coi bảo mật là một sự đánh đổi với chính sự tiện dụng. Bật MFA thì người dùng phải thêm một bước khi đăng nhập. Xoay vòng khoá thì phải có người đi cập nhật cấu hình.
Bài học thực tế cho FDE là phải nói rõ những đánh đổi này ngay từ đầu. Nếu bạn khoá chặt một môi trường mà không giải thích lý do, người dùng phía khách sẽ tìm cách đi vòng, và cách đi vòng đó thường kém an toàn hơn cả lúc chưa khoá. Hãy ghi từng biện pháp kèm cái giá của nó vào tài liệu deployment.
Mật khẩu chỉ an toàn khi được lưu đúng cách
Ý thứ ba là phần kỹ thuật nhất. Ghi chú bài giảng CS50 giải thích rằng hệ thống chỉ nên lưu giá trị hash của mật khẩu, không lưu bản gốc. Hiểu được vì sao salt cũng quan trọng không kém là đủ để bạn tự rà soát một hệ thống.
Lấy một ví dụ giả định: bạn tích hợp với bảng user của khách và thấy cột mật khẩu đã được hash nhưng không có salt. Khi đó, mọi người dùng đặt “123456” sẽ có cùng một chuỗi hash. Kẻ tấn công chỉ cần hash cả một cuốn từ điển mật khẩu phổ biến đúng một lần, sau đó dò khớp với toàn bộ bảng.
Khi mỗi user có một salt riêng, kẻ tấn công phải hash lại cả cuốn từ điển cho từng người dùng, và hai chuỗi hash giống nhau không còn để lộ một nhóm người dùng chung mật khẩu. Đó là thứ bạn nên ghi vào báo cáo cho khách, kèm đề xuất sửa, trước khi đưa bảng này vào bất kỳ luồng dữ liệu nào.
Học theo thứ tự nào, và ai có thể bỏ qua?
Lời chê đáng lưu ý nhất đến từ học viên. Trên OpenCourser, khoá chỉ có 3 lượt đánh giá, điểm trung bình 4.7, và có người nhận xét rằng chiều sâu kỹ thuật còn thiếu ở vài chỗ, nên kỹ sư có kinh nghiệm có thể thấy quá cơ bản. Mẫu đánh giá quá nhỏ để kết luận, nhưng lời chê đó hợp lý.
Vì thế, nếu bạn đã quen backend, hãy học Week 0 trước, vì tài khoản là thứ đầu tiên khách giao cho bạn. Sau đó nhảy sang Week 4 về quyền riêng tư, rồi mới quay lại những tuần bạn còn yếu. Nếu bạn chuyển sang FDE từ một vai trò ít kỹ thuật hơn, cứ học tuần tự từ đầu đến cuối.
Ai cần kỷ luật học có người kèm thì có bản tính tín chỉ: CSCI E-159 của Harvard Extension, 4 tín chỉ, cũng do David J. Malan dạy, lịch là Spring Term 2027.
Khác biệt lớn nhất so với bản miễn phí là mỗi bài giảng đi kèm một section trực tiếp dài 60 đến 90 phút do teaching fellow dẫn, phải bật webcam, và cuối khoá có một đồ án.
Nếu bạn biết mình hay bỏ dở khoá tự học, đó là lý do để chọn bản này; nếu không, bản OpenCourseWare đã đủ.
Trên CV, đừng chỉ ghi tên chứng chỉ. Hãy viết một dòng cho thấy bạn đã dùng kiến thức đó, chẳng hạn bạn đã rà soát cách lưu credential khi tích hợp với hệ thống khách và đề xuất được gì. Một dòng như vậy để lộ phán đoán của bạn, thứ mà tên chứng chỉ hay điểm số không tự nói lên được.
Năm tuần sẽ không dạy bạn chặn được một cuộc tấn công tinh vi. Nhưng chúng đủ để bạn không tự mở cửa cho kẻ tấn công vào hệ thống mà khách đã tin giao cho bạn.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!
6 nguồn
- CS50's Introduction to Cybersecurity
- CS50's Introduction to Cybersecurity (Harvard Professional & Lifelong Learning)
- Introduction to Cybersecurity (Harvard Extension School course browser)
- CS50's Introduction to Cybersecurity, Fall 2025 syllabus
- CS50's Introduction to Cybersecurity (OpenCourser)
- Cybersecurity - CS50