k9s giúp đọc cụm của khách nhanh hơn, và cũng giúp xoá nhầm nhanh hơn
Hãy bật read-only trước khi mở cụm prod, vì ctrl-k xoá tài nguyên mà không hỏi lại.
Tóm tắt nhanh
- k9s là giao diện terminal theo dõi cụm Kubernetes liên tục, chạy trên Linux, macOS và Windows, giấy phép Apache 2.0.
- Lệnh dấu hai chấm, bộ lọc regex và label, Pulses, XRay và log trực tiếp giúp khoanh vùng sự cố trong cụm lạ nhanh hơn.
- ctrl-k xoá tài nguyên không cần xác nhận, vì vậy trên cụm production của khách nên bật read-only trước.
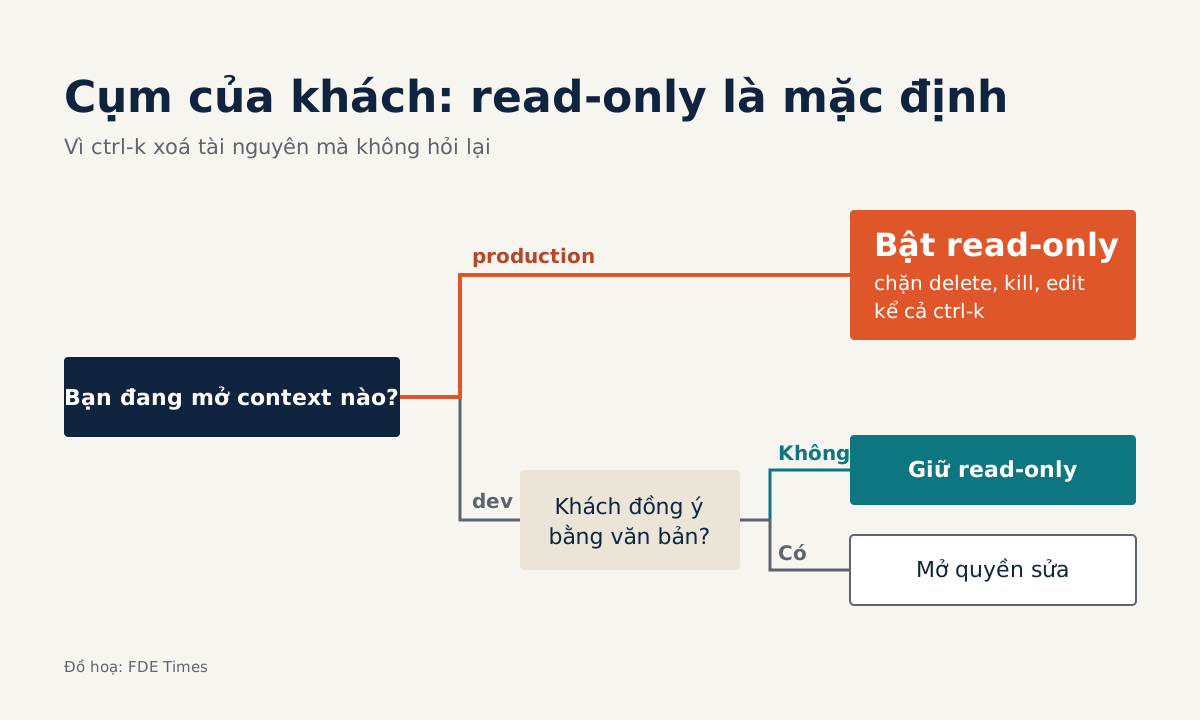
Trong k9s, chỉ cần một tổ hợp phím là đủ để xoá một tài nguyên trên cụm của khách. Tài liệu chính thức mô tả ctrl-k là lệnh kill không có hộp thoại xác nhận, tương đương kubectl delete --now.
Tình huống quen thuộc là bạn vừa SSH vào bastion của khách, chưa biết namespace nào chạy gì, còn đội của họ đang chờ bạn giải thích vì sao service mới cứ khởi động lại.
Gõ kubectl get lần lượt cho pods, deployments, events rồi dò từng tên vừa chậm vừa dễ sót. k9s rút ngắn việc dò đó, nhưng chính tốc độ ấy đòi bạn khoá quyền sửa trước khi bắt đầu.
k9s thực chất là gì?
Trang chủ k9scli.io định nghĩa k9s là giao diện chạy trong terminal để làm việc với cụm Kubernetes. Repo trên GitHub nói rõ mục tiêu: giúp điều hướng, quan sát và quản lý ứng dụng dễ hơn. Công cụ liên tục theo dõi Kubernetes để bắt thay đổi, rồi cung cấp lệnh để bạn thao tác với các tài nguyên đang quan sát.
Fernand Galiana giới thiệu k9s từ đầu năm 2019 trong bài viết “If you K8s, please try K9s…”, với ý tưởng dùng một công cụ duy nhất để quản lý và chẩn đoán cụm. Công cụ dùng giấy phép Apache 2.0 và chạy trên Linux, macOS lẫn Windows. Bạn có thể cài qua Homebrew, snap, winget, Scoop, Chocolatey, Docker hoặc go install.
Với FDE, khác biệt nằm ở trạng thái “đang theo dõi”. kubectl cho bạn một ảnh chụp tại thời điểm gõ lệnh. k9s cho bạn một màn hình tự cập nhật, nên khi pod chuyển trạng thái trong lúc bạn đang nói chuyện với khách, bạn thấy ngay mà không cần chạy lại lệnh.
Lần theo một pod CrashLoopBackOff trong prod
Thử hình dung khách có ba cụm dev, staging và prod. Service thanh toán trong namespace payments chỉ lỗi ở prod: pod khởi động, chết, rồi lại khởi động, tức trạng thái CrashLoopBackOff. Dưới đây là một phiên chẩn đoán mẫu, từng bước một.
Bước 1: mở công cụ an toàn. Gõ k9s --readonly. README liệt kê cờ này, và ở chế độ read-only, các lệnh sửa đổi như delete, kill hay edit đều bị vô hiệu hoá. Từ giây này, một cú bấm nhầm không còn gây hại được nữa.
Bước 2: chọn đúng cụm. Gõ :ctx để xem danh sách context, rồi chuyển sang prod ngay trong công cụ. Điều cần kiểm tra ở bước này rất đơn giản nhưng hay bị bỏ qua: tên context đang hiển thị có đúng là cụm khách báo lỗi hay không.
Bước 3: vào đúng namespace. Gõ dấu hai chấm kèm tên tài nguyên, ở dạng số ít, số nhiều hay viết tắt, có thể kèm namespace, chẳng hạn :po payments. Màn hình tự cập nhật, nên bạn sẽ thấy pod lỗi đổi trạng thái liên tục thay vì phải chạy lại lệnh.
Bước 4: lọc bớt nhiễu. Nếu namespace có hàng chục pod, hãy lọc ngay trong màn hình tài nguyên. Bạn có thể dùng regex khớp tên service, regex đảo ngược để loại các pod khoẻ, label selector theo nhãn ứng dụng, hoặc fuzzy find. Mục tiêu là chỉ còn lại đúng những pod đang khởi động lại.
Bước 5: hiểu pod nằm ở đâu trong kiến trúc. Mở XRay để xem cây phụ thuộc: deployment nào sinh ra replica set nào, rồi đến pod nào. Nếu chưa nắm toàn cảnh, Pulses cho bạn cái nhìn tổng quan về cụm. Câu hỏi nên đặt ra: lỗi chỉ ở một replica set mới, hay mọi pod của deployment đều chết?
Bước 6: đọc log. Đây là chỗ bạn ở lâu nhất. Mặc định k9s lấy 100 dòng cuối, giữ bộ đệm 1000 dòng, và sinceSeconds bằng -1 nghĩa là theo dõi log trực tiếp. Hãy tìm những dòng cuối cùng trước mỗi lần pod chết. Nếu service ghi log dày, tăng các giá trị này trong file cấu hình.
Kết thúc phiên, bạn có trong tay cụm, namespace, deployment và dòng log liên quan, mà chưa thay đổi gì trên hệ thống của khách.
Rủi ro nằm ở chính sự tiện lợi
Một công cụ cho phép duyệt nhanh cũng cho phép thao tác nhanh, và ctrl-k không hỏi lại. Trên cụm thử nghiệm, một lần bấm nhầm chỉ tốn vài giây để tạo lại tài nguyên. Trên cụm prod của khách, nó có thể khiến bạn mất luôn lòng tin mà họ vừa trao.
Vì thế, read-only không nên là thói quen phải nhớ mỗi lần chạy. Cấu hình k9s cho phép đặt read-only toàn cục hoặc theo từng context, với mặc định là tắt. Lời khuyên là bật cho mọi context production ngay từ ngày đầu, và chỉ mở quyền sửa ở context dev khi khách đồng ý bằng văn bản.
Muốn sửa tài nguyên ngay trong k9s, trang cài đặt yêu cầu bạn đặt biến môi trường EDITOR hoặc KUBE_EDITOR. Trước khi đặt chúng trên máy của khách, hãy tự hỏi có nên sửa tay hay không. Thường thì thay đổi nên đi qua manifest hoặc pipeline của khách để còn dấu vết.
Một lời khuyên nữa: hãy xem k9s là lớp tăng tốc cho kubectl, không phải thứ thay cho hiểu biết về Kubernetes. Nếu chưa đọc được events hay hiểu vì sao pod bị CrashLoopBackOff, k9s chỉ giúp bạn bối rối nhanh hơn.
Học kubectl trước, rồi mới tăng tốc
Thứ tự hợp lý là nắm vững kubectl cho pods, deployments, logs và context trước, rồi mới chuyển sang k9s. Khi đã quen, hãy học ba thứ: lệnh dấu hai chấm cùng :ctx, bộ lọc label, và XRay để đọc kiến trúc một cụm lạ.
README còn nhắc tới Popeye, công cụ rà soát sức khoẻ cụm, đáng thử khi bạn cần một danh sách vấn đề để trao đổi với khách.
Trong CV hay buổi phỏng vấn FDE, đừng chỉ ghi “biết k9s”. Hãy kể một sự cố cụ thể: bạn vào cụm prod với quyền read-only, khoanh vùng pod lỗi bằng label, đọc log trực tiếp rồi đề xuất bản sửa qua quy trình của khách. Nhà tuyển dụng cần thấy bạn chẩn đoán nhanh mà vẫn biết giữ an toàn.
Cụm của khách không phải sân tập. Hãy bật --readonly trước khi mở k9s, rồi mới bắt đầu tìm lỗi.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!