Open Policy Agent biến luật phân quyền của khách thành code có test
Tách quyết định khỏi chỗ thực thi, và luật phân quyền có thể test, review, cập nhật mà không phải restart.
Tóm tắt nhanh
- OPA tách việc ra quyết định phân quyền khỏi việc thực thi: ứng dụng hỏi, OPA trả lời.
- Policy viết bằng Rego, có test với opa test và báo cáo coverage như code thường.
- Bundle cập nhật policy mà không cần restart OPA; Gatekeeper đưa OPA vào Kubernetes.
Thử hình dung quy tắc “ai được làm gì” ở một khách hàng doanh nghiệp. Một phần nằm trong if/else của backend, một phần trong cấu hình gateway, phần còn lại nằm trong đầu một người ở phòng bảo mật.
Rồi đến buổi họp đầu tiên khi bạn đến deploy. Rất có thể phía khách không hỏi về tính năng, mà hỏi: làm sao chứng minh hệ thống mới không mở quyền sai?
Open Policy Agent (OPA) là một công cụ đáng cân nhắc cho câu hỏi đó. Trang tài liệu chính thức mô tả OPA là policy engine mã nguồn mở, đa dụng, nhằm thống nhất việc thực thi policy trên toàn bộ stack; dự án đã lên mức graduated của CNCF ngày 29/1/2021.
Với bạn, giá trị thực nằm ở chỗ khác: OPA biến luật phân quyền thành code có test. Thứ khách hàng cần ký duyệt khi đó không còn là một tài liệu Word, mà là một file có thể review, chạy test và triển khai như mọi thứ khác.
Ý tưởng cốt lõi là tách người hỏi khỏi người quyết định
Theo tài liệu OPA, công cụ này tách chuyện quyết định khỏi chuyện thi hành. Ứng dụng, tức điểm thực thi, gửi cho OPA một input có cấu trúc, chẳng hạn JSON mô tả người dùng, hành động và tài nguyên. OPA trả về quyết định. Ứng dụng làm theo.
Ở site khách, sự tách biệt này giải quyết một vấn đề rất cụ thể. Đội bảo mật có thể đọc và sửa policy mà không phải đụng vào code dịch vụ của bạn, còn bạn có thể đổi dịch vụ mà không phải viết lại luật. Mỗi bên giữ phần của mình, và ranh giới giữa hai bên chỉ là một bản JSON.
Policy được viết bằng Rego, đọc là “ray-go”, một ngôn ngữ được thiết kế riêng để diễn đạt policy trên dữ liệu phân cấp phức tạp. Rego lấy cảm hứng từ Datalog và mở rộng nó cho các mô hình tài liệu có cấu trúc như JSON. Nghĩa là bạn viết điều kiện, không viết thủ tục.
Một policy nhỏ, đi từ đầu đến cuối
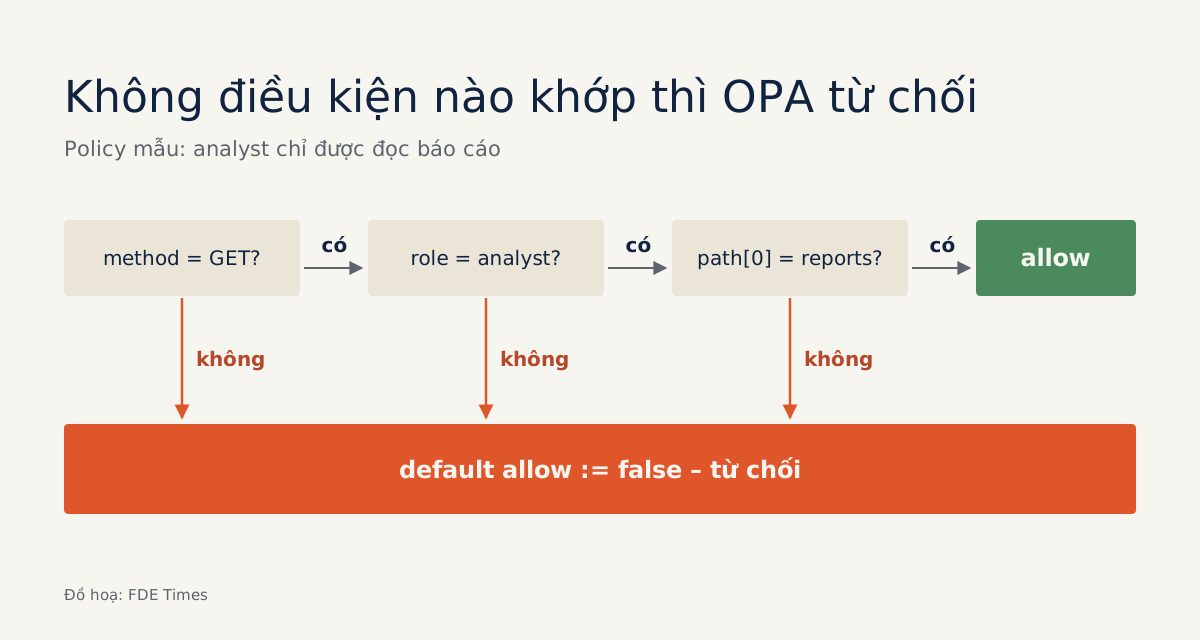
Lấy ví dụ một khách hàng muốn quy tắc: nhân viên phân tích chỉ được đọc báo cáo, không được xoá. Policy tối thiểu trông như sau:
package httpapi.authz

default allow := false

allow if {
    input.method == "GET"
    input.user.role == "analyst"
    input.path[0] == "reports"
}
Dòng quan trọng nhất là default allow := false. Tài liệu Rego giải thích giá trị mặc định được dùng khi mọi quy tắc cùng tên đều không xác định. Nếu không điều kiện nào khớp, câu trả lời là từ chối. Đây là mẫu default-deny, và nên là thứ đầu tiên bạn viết trong mọi policy cho khách.
Giờ đến phần khiến OPA đáng dùng. Lệnh opa test chạy mọi quy tắc có tiền tố test_:
package httpapi.authz_test

import data.httpapi.authz

test_analyst_reads_reports if {
    authz.allow with input as {"method": "GET", "path": ["reports"], "user": {"role": "analyst"}}
}

test_analyst_cannot_delete if {
    not authz.allow with input as {"method": "DELETE", "path": ["reports"], "user": {"role": "analyst"}}
}
Test thứ hai mới là test khách quan tâm. Chứng minh người đúng được vào là chuyện dễ. Chứng minh người sai bị chặn mới là điều phòng bảo mật muốn thấy trong buổi review.
OPA còn có báo cáo coverage, liệt kê mọi dòng đã và chưa được đánh giá trong các file Rego truyền vào; bạn bật nó bằng opa test --coverage. Mỗi dòng chưa được đánh giá là một nhánh luật chưa ai kiểm. Hãy đưa báo cáo này vào CI và đặt nó lên màn hình trong buổi demo.
Đặt OPA ở đâu trong hạ tầng của khách?
Tài liệu deploy khuyên đặt OPA càng gần các điểm thực thi càng tốt. Sidecar hoặc agent chạy trên node là một trong hai mô hình chính. Lý do dễ hiểu: mỗi request phải hỏi OPA, nên mỗi bước nhảy mạng thêm vào là độ trễ cộng thêm.
Nhưng khi OPA chạy ở nhiều nơi, policy phải được phân phối. OPA dùng bundle cho việc này. Bundle là file tarball nén gzip (.tar.gz) chứa policy, dữ liệu hoặc cả hai, được kéo về từ một HTTP server từ xa. Policy và dữ liệu mới được nạp ngay khi đang chạy, không cần restart OPA.
Nếu khách chạy Kubernetes, có sẵn một lối tắt. Gatekeeper là webhook validating và mutating, thực thi các policy dựa trên CRD bằng OPA. Nó chặn ngay từ lúc tài nguyên được tạo, trước khi một cấu hình sai kịp chạy.
Giới hạn mà bạn nên nói trước với khách
OPA chỉ quyết định, không thực thi. Nếu dịch vụ quên hỏi OPA, hoặc bỏ qua câu trả lời, policy đẹp đến đâu cũng vô nghĩa. Việc nối từng điểm thực thi vào OPA vẫn là việc của bạn, và đó là nơi lỗi thường nằm.
Rego cũng là thêm một ngôn ngữ để đội khách phải học. Lối viết khai báo theo kiểu Datalog khác hẳn Python hay Java, nên đội vận hành sau khi bạn rời đi cần được bàn giao kỹ. Cuối cùng, mô hình bundle đòi hỏi một HTTP server phát policy, tức thêm một thành phần phải vận hành và bảo vệ.
Học gì trước, và cho ai thấy
Thứ tự hợp lý: mẫu default-deny, rồi viết test bằng opa test, rồi coverage, sau cùng mới đến bundle và Gatekeeper. Hai bước đầu đủ để bạn đề xuất OPA trong một cuộc họp kiến trúc với khách vào tuần sau.
Khi đọc tin tuyển dụng FDE, có một giả thuyết đáng tự kiểm tra: những vị trí phục vụ khách trong ngành có quy định chặt, hoặc nhắc thẳng đến policy-as-code, nhiều khả năng là nơi kỹ năng này được trọng dụng.
Hãy đối chiếu với vài tin bạn đang nhắm tới. Trên CV, đừng ghi “biết OPA”; hãy ghi bạn đã chuyển bao nhiêu quy tắc phân quyền thành Rego, với bao nhiêu test và mức coverage nào.
Khách hàng tin một hệ thống khi họ thấy nó từ chối đúng lúc. Với OPA, bạn có thể cho họ xem điều đó trong một lần chạy test.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!