Corey Ball và lỗi API mà FDE nên thấy trước đội bảo mật của khách
Hacking APIs dạy bạn soi chỗ hở nhất của API, nơi request trộm dữ liệu trông như request thật.
Tóm tắt nhanh
- Hacking APIs của Corey J. Ball (No Starch Press, 2022) là khóa học cấp tốc về kiểm thử bảo mật REST và GraphQL API.
- Theo Ball, authorization là điểm yếu số một vì request đi lấy tài nguyên của người khác trông gần như một request hợp lệ.
- Với FDE, giá trị của sách nằm ở thói quen tự tấn công integration của mình trước khi go-live.
“Vấn đề lớn nhất của API là authorization.” Corey Ball, tác giả cuốn Hacking APIs, nói câu này trên podcast của Synack. Ai từng cầm token để nối hệ thống của mình vào API nội bộ của khách sẽ hiểu câu ấy không hề nói quá.
Bạn đọc spec, viết integration, mở thêm webhook và gọi những endpoint mà ít người khác từng gọi. Nếu có lỗ hổng, rất có thể bạn sẽ đi ngang qua nó trước đội bảo mật. Cuốn sách này dạy bạn nhận ra nó khi gặp.
Một khóa học cấp tốc viết bởi người làm pentest
Cuốn sách tên đầy đủ là Hacking APIs: Breaking Web Application Programming Interfaces, của Corey J. Ball, do No Starch Press phát hành ngày 12/7/2022. Đầu năm 2021, khi trả lời phỏng vấn PortSwigger, Ball đang là Cybersecurity Consulting Manager và đang viết cuốn sách này cho No Starch.
Nhà xuất bản gọi đây là một khóa học cấp tốc về kiểm thử bảo mật web API. Theo họ, đọc xong bạn có thể pentest API, săn thưởng trong các chương trình bug bounty và làm API của chính mình an toàn hơn.
Ball tóm tắt rằng sách đưa người đọc đi từ con số không đến thành thạo: bắt đầu từ kiến thức nền rồi mới đi vào các lỗ hổng.
Nội dung trải trên cả REST lẫn GraphQL, đi kèm những công cụ như Burp Suite, Postman, Kiterunner và OWASP Amass. Postman thì FDE nào cũng đã dùng. Phần còn lại là bộ đồ nghề của người đi tấn công.
Vì sao FDE nên học cách nghĩ của kẻ tấn công
Ball cho rằng API là một bề mặt tấn công khổng lồ với hầu hết tổ chức, và API mở ra internet thường là cửa ngõ để bị xâm nhập. Mỗi deployment của FDE lại mở thêm vài cánh cửa như vậy. Lời khuyên cốt lõi của ông khá thẳng: nếu bạn không tự kiểm thử, sớm muộn sẽ có một tên tội phạm mạng làm việc đó thay bạn.
Đây không phải lý do để FDE trở thành pentester. Mục tiêu là đến buổi review với đội bảo mật của khách, bạn đã tự trả lời được những câu họ sắp hỏi. Một FDE như thế có được lòng tin nhanh hơn hẳn, và lòng tin quyết định việc deployment có được lên production hay không.
Bài học thứ nhất: thử authorization trước tiên
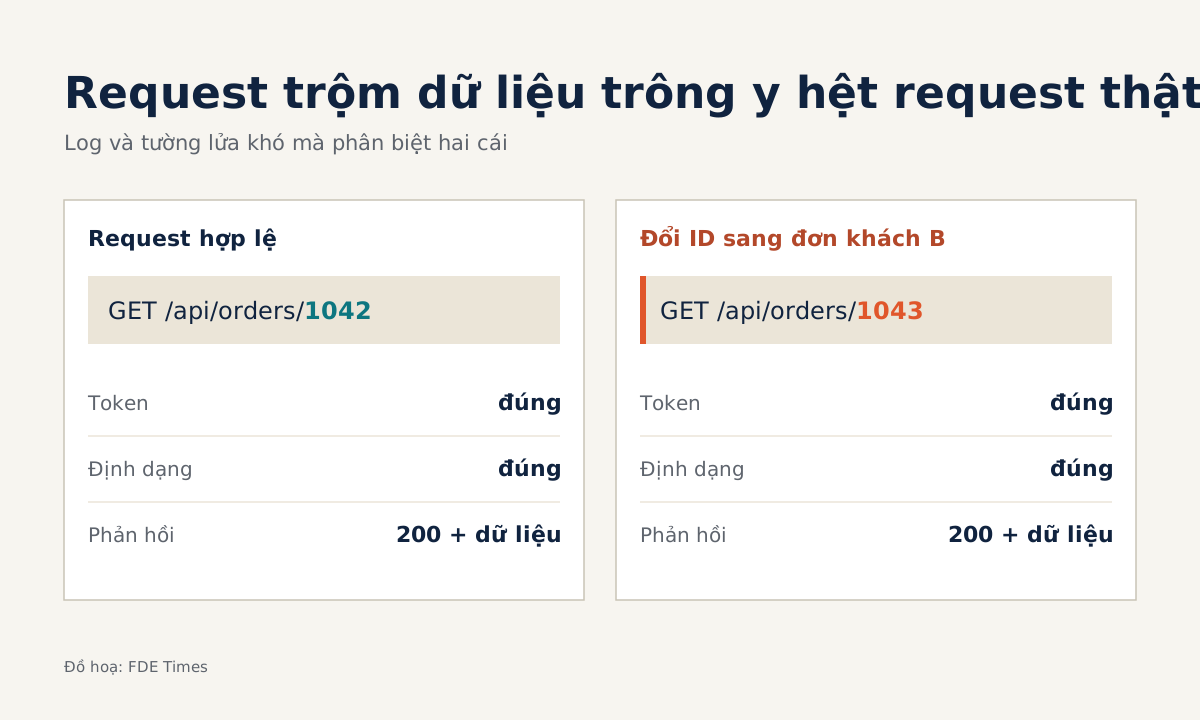
Ball giải thích trong một bài phỏng vấn với F5 vì sao lỗi này khó bắt: request của kẻ tấn công đi lấy tài nguyên của người khác trông rất giống một request hợp lệ. Token vẫn đúng, định dạng vẫn đúng, chỉ có cái ID là sai chủ.
Lấy một ví dụ giả định. Integration của bạn gọi GET /api/orders/1042 bằng token của khách A. Bạn đổi thành 1043, một đơn hàng của khách B. Nếu API trả về 200 kèm dữ liệu, bạn vừa thấy đúng loại lỗi Ball đặt lên đầu danh sách, và log hay tường lửa sẽ khó mà phân biệt nó với lưu lượng bình thường.
Việc nên làm ngay ở khách: xin hai tài khoản thử khác quyền hoặc khác tenant, rồi đổi chéo ID trên mọi endpoint mà integration của bạn đụng tới. Làm việc này trước go-live, đừng đợi đến sau.
Bài học thứ hai: scanner chỉ là điểm xuất phát
Ball nói quét lỗ hổng là khởi đầu tốt nhưng chưa đủ. Ông muốn người kiểm thử nghĩ như đối thủ, chẳng hạn bằng pentest, để tìm lỗi business logic, loại lỗi mà công cụ tự động không hiểu được vì nó không biết quy trình nghiệp vụ trông ra sao.
FDE lại hiểu quy trình đó, vì đã ngồi customer discovery cả tuần. Bạn biết bước nào phải đi trước bước nào, ai được duyệt cái gì. Vậy hãy tự hỏi: nếu gọi bước sau mà bỏ qua bước trước thì API có chặn không?
Bài học thứ ba: biết hết các cánh cửa trước khi khóa
Một bề mặt tấn công lớn chỉ nguy hiểm khi không ai nắm được nó gồm những gì. Sách dành chỗ cho các công cụ dò tìm như OWASP Amass và Kiterunner, vì kẻ tấn công cũng bắt đầu bằng việc dò tìm. Tốt nhất là bạn tự lập danh sách endpoint của mình trước khi kẻ tấn công kịp làm.
Ai nên đọc, và đọc theo thứ tự nào
Sách hợp nhất với người đã viết integration hằng ngày, gọi API bằng Postman thành thạo và hiểu token, session, role hoạt động ra sao. Nếu bạn còn lúng túng với HTTP, xác thực hay cấu trúc REST, đừng bỏ qua phần kiến thức nền mà Ball đặt ở đầu sách, vì mọi kỹ thuật phía sau đều dựa vào đó.
GraphQL để lại sau cùng nếu khách của bạn chưa dùng nó. Khi gặp khách dùng GraphQL, hãy quay lại phần đó trước tuần đầu tiên của engagement.
Về sự nghiệp, kỹ năng này rất dễ chứng minh. Trên CV, thay vì ghi chung chung “quan tâm bảo mật”, hãy viết cụ thể rằng bạn đã rà soát authorization cho các endpoint của một integration trước go-live và đã phát hiện, báo cáo những gì.
Khi đọc tin tuyển dụng FDE, những dòng nhắc tới security review hay làm việc với đội bảo mật của khách là chỗ bạn nên đem ví dụ này ra kể.
Đội bảo mật của khách rồi cũng sẽ soi API của họ. Câu hỏi là bạn có muốn mình là người tìm ra lỗ hổng trước, ngay trong integration do chính bạn viết, hay không.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!
7 nguồn
- Hacking APIs (Breaking Web Application Programming Interfaces)
- Hacking APIs: Breaking Web Application Programming Interfaces (Bookshare) · 2022
- hacking apis (OpenCourser)
- Hacking APIs (No Starch Press) · 2022-09-07
- Hack your APIs: interview with Corey Ball, API security expert · 2021-01-04
- API Security Decoded with Corey Ball (Synack podcast, Season 2 Episode 10)
- Three things every CISO should know about API security (F5)