Data Privacy của Nishant Bhajaria: cuốn runbook giúp FDE dựng quy trình quyền riêng tư trước khi bàn giao
Lúc bàn giao, khách hàng sẽ hỏi ai được xem dữ liệu nào, xóa và xuất dữ liệu ra sao, lưu đồng ý ở đâu. Một người từng lo quyền riêng tư ở Google, Netflix và Uber đã viết sẵn quy trình để bạn trả lời.

Tóm tắt nhanh
- Nishant Bhajaria từng phụ trách quyền riêng tư kỹ thuật ở Uber, Netflix và Google. Manning xuất bản sách năm 2022, dày 384 trang.
- Sách đi theo trình tự của một chương trình thật: phân loại, kiểm kê, chia sẻ dữ liệu, rồi tới công cụ rà soát, xóa, xuất dữ liệu và consent.
- Độc giả chia rẽ: có người chê dài dòng, có người chê hời hợt. Nên dùng sách như runbook, tra theo từng giai đoạn của engagement.
Neil Hunt, cựu CPO của Netflix, viết trong lời giới thiệu nhà xuất bản đăng kèm cuốn sách rằng ông ước gì có nó trong tay hồi 2015 hoặc 2016 ở Netflix. Đó là lời quảng bá, nhưng nó gợi đúng một điều: kiến thức về quyền riêng tư có giá nhất khi đến sớm.
Với FDE, chuyện sớm hay muộn thường lộ ra lúc bàn giao. Bạn đã nối pipeline vào dữ liệu thật, demo chạy ổn, rồi pháp chế bên khách hàng bắt đầu hỏi: ai được xem cột nào, người dùng đòi xuất hoặc xóa dữ liệu thì làm sao, đồng ý được lưu ở đâu.
Không có câu trả lời thì deployment đứng lại. Data Privacy: A runbook for engineers của Nishant Bhajaria, Manning xuất bản năm 2022, dày 384 trang, được viết cho đúng khoảnh khắc ấy. Khẩu hiệu Manning chọn rất thẳng: đưa quyền riêng tư vào thiết kế hệ thống.
Người viết đã ngồi ở ghế nào?
Theo trang của Simon & Schuster, Bhajaria từng phụ trách quyền riêng tư kỹ thuật ở Uber, Netflix và Google, trong đó có vai trò trưởng privacy engineering ở Netflix. Bài giới thiệu trên KDnuggets, làm cùng Manning, nói sách dạy triển khai giải pháp và công cụ quyền riêng tư ở quy mô lớn.
Cũng bài đó nhấn vào chuyện cân bằng giữa bảo vệ dữ liệu chặt chẽ và nhu cầu kinh doanh. Đây là cuộc giằng co hằng tuần của FDE: khách hàng muốn ship nhanh, pháp chế muốn chắc chắn. Sách còn dạy xây một chương trình quyền riêng tư đủ sức xin ngân sách từ lãnh đạo cấp cao, tức là kỹ năng thuyết phục chứ không chỉ viết code.
Mục lục cho thấy sách dạy theo trình tự nào?
Mục lục trên Bookshare cho thấy sách đi theo nhịp của một chương trình thật. Phần 2, về quản trị dữ liệu chủ động, có ba chương nối nhau: phân loại, kiểm kê, rồi chia sẻ dữ liệu.
Phần 3, “Building tools and processes”, gồm chương 6 về rà soát quyền riêng tư kỹ thuật, chương 7 về xóa dữ liệu và chương 8 về xuất dữ liệu cho DSAR. Phần 4 khép lại bằng consent, lỗ hổng bảo mật, rồi chương 11 về mở rộng quy mô, tuyển người và quy định.
Thứ tự này đáng chú ý: biết mình đang giữ dữ liệu gì trước, dựng công cụ sau, bàn chuyện tổ chức cuối cùng. Một engagement tốt cũng đi đúng nhịp đó.
Phân loại trước, viết pipeline sau
Manning liệt kê việc phân loại dữ liệu theo rủi ro quyền riêng tư trong số những kỹ năng sách dạy. Đây là bước mà mọi thứ phía sau dựa vào: ai được truy cập, giữ bao lâu, cái gì phải có trong bản export hay lệnh xóa.
Thử hình dung một ví dụ giả định: bạn deploy hệ thống dự báo cho một công ty giao hàng. Bảng đơn hàng có mã đơn, giá trị đơn, số điện thoại người nhận, toạ độ GPS và ghi chú giao hàng; sơ đồ đầu bài gắn nhãn cho từng cột.
Cột dễ bị bỏ qua nhất là ghi chú. Đó là ô nhập tự do, nên người ta gõ cả tên lẫn địa chỉ nhà vào đó, và nó phải được xếp vào loại rủi ro cao dù trông vô hại.
Có nhãn rồi, nhiều quyết định tự rõ ra. Model dự báo có lẽ chẳng cần số điện thoại, nên cột này không bao giờ vào feature store. Việc của tuần đầu tại khách hàng: lập bảng nhãn và mời chủ sở hữu dữ liệu bên họ xác nhận.
Review là để đi nhanh hơn
Manning viết rằng sách dạy dựng quy trình rà soát kỹ thuật để tăng tốc Privacy Impact Assessment, và chương 6 dành riêng cho việc này. Cách đặt vấn đề đáng giữ, vì kỹ sư thường coi review quyền riêng tư là cái phanh.
Một cách áp dụng: mang sẵn template một trang ghi dữ liệu nào được dùng, vì sao cần, ai truy cập, giữ bao lâu. Khi câu hỏi đã có khung, pháp chế chỉ còn kiểm tra thay vì điều tra. Ngay từ đầu, hãy xin tên người sẽ duyệt bản review để khỏi đi tìm vào phút chót.
Xóa, export và consent là tính năng phải bàn giao
Hai chương liền nhau về xóa và xuất dữ liệu, cộng phần thiết kế nền tảng quản lý consent (CMP), cho thấy tác giả coi đây là công cụ phải dựng chứ không phải điều khoản trên giấy. Với DSAR, khi một người đòi xem dữ liệu của chính mình, hệ thống phải tìm ra mọi bản sao.
Quay lại công ty giao hàng: toạ độ GPS của một người nhận có thể nằm trong bảng gốc, trong feature tính sẵn và trong log. Nếu mỗi lần có yêu cầu bạn lại phải viết script tay, đó là món nợ bạn để lại cho khách hàng.
Gốc của lời giải nằm ở bước kiểm kê trong Phần 2: một danh mục ghi rõ bảng nào chứa user_id ở cột nào, kèm nhãn rủi ro. Hàm export tối thiểu chỉ cần đọc danh mục đó, truy vấn từng bảng theo user_id, rồi gom kết quả thành một file cho người yêu cầu, kèm danh sách nguồn đã quét.
Runbook xóa dùng lại chính danh mục ấy. Với mỗi bảng, ghi một dòng: xóa hẳn, ẩn danh hóa hay chờ hết hạn lưu giữ, ai chạy, và cách kiểm chứng rằng truy vấn theo user_id giờ trả về rỗng. Bảng mới thêm vào mà không vào danh mục thì coi như chưa được phép lên production.
Có đáng bỏ thời gian cho 384 trang?
Độc giả chia rẽ. Trên Goodreads, sách được 4,27 điểm từ 15 lượt chấm, một mẫu nhỏ. Có người khen hết lời và cho rằng lãnh đạo IT nên bắt buộc đọc; có người than sách dài dòng đến mức phải mất rất lâu mới đọc xong; một người khác chê sách hời hợt.
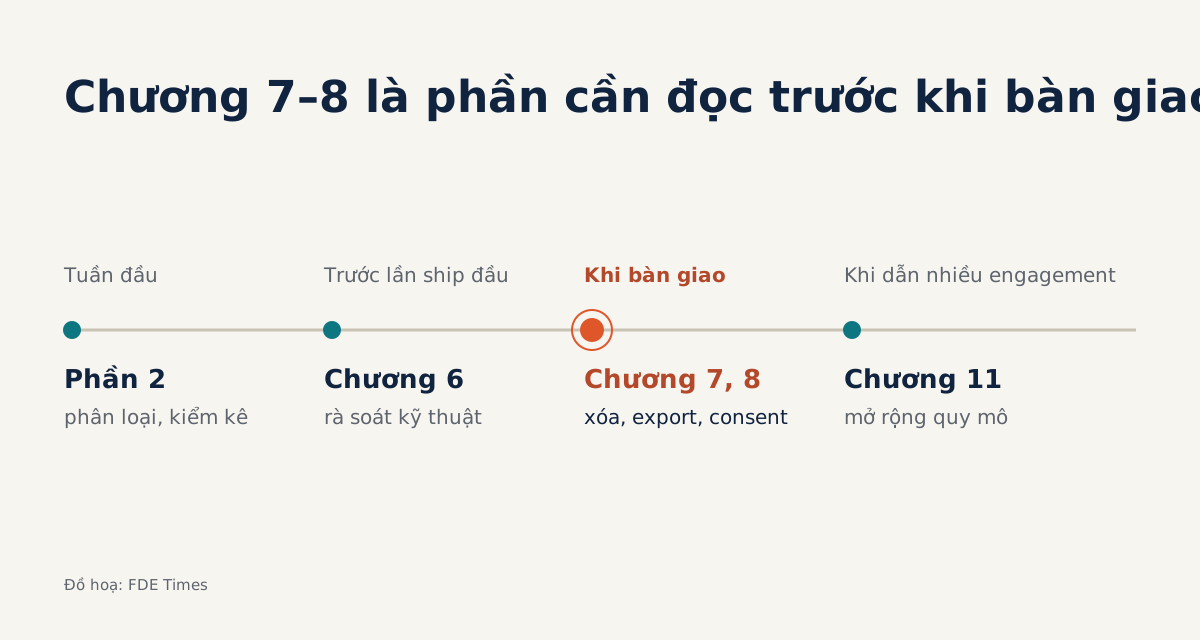
Hai lời chê ấy gợi một cách đọc hợp lý: dùng sách như runbook để tra, không đọc một mạch. Đọc Phần 2 trong tuần đầu tại khách hàng, chương 6 trước lần ship đầu tiên, chương 7, 8 và phần consent khi chuẩn bị bàn giao. Chương 11 để dành cho lúc bạn dẫn dắt nhiều engagement.
Sách hợp nhất với FDE đang deploy trên dữ liệu cá nhân thật, và với kỹ sư phần mềm muốn chuyển sang FDE nhưng chưa từng ngồi cùng bàn với pháp chế. Khi đọc job description, hãy để ý các cụm như data governance, PII hay consent.
Trong CV, đừng ghi chung chung “am hiểu quyền riêng tư”. Hãy ghi bạn đã gắn nhãn rủi ro cho bao nhiêu bảng, đã dựng luồng xóa hay export cho khách hàng nào, vòng review đã ngắn lại ra sao.
Neil Hunt ước có cuốn sách này sớm hơn vài năm. FDE có một lợi thế mà ông không có: được có mặt từ ngày đầu, trước khi dữ liệu nhạy cảm kịp chảy vào hệ thống.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!