Lập bản đồ egress trước khi IT của khách hỏi cổng 80 để làm gì
Lấy danh sách từ chính nhà cung cấp, ghi domain thay cho IP và giải thích lý do của từng dòng trước khi gửi đi.
Tóm tắt nhanh
- Danh sách egress phải lấy từ nguồn chính thức. Snowflake có sẵn một hàm trả về các host và cổng cần mở, và trong đó có cả cổng 80.
- Hãy xin mở theo domain chứ đừng theo IP. Databricks cảnh báo rằng IP đằng sau domain của họ thay đổi định kỳ, nên ai ghim IP có thể bị gián đoạn dịch vụ.
- Một yêu cầu tốt chỉ xin kết nối chiều ra, bỏ telemetry không cần thiết và giải thích công dụng của từng host.
Trong danh sách host mà Snowflake bảo khách hàng thêm vào firewall có cả cổng 80. Cổng này dùng HTTP thường để kiểm tra chứng chỉ đã bị thu hồi hay chưa (OCSP). Nếu yêu cầu allowlist của bạn chỉ ghi “443 ra Internet”, kết nối vẫn có thể hỏng ở đúng chỗ ít ai để ý.
Ở công ty của khách, mạng thường là thứ làm deployment bị chặn lâu nhất. Code đã chạy, dữ liệu đã sẵn, nhưng mọi việc phải dừng lại chờ một ticket firewall. Mỗi lần IT trả ticket về kèm câu hỏi, bạn mất thêm vài ngày.
Bài này hướng dẫn bạn làm một bản đồ egress đủ rõ để IT duyệt ngay lần đầu. Từ đầu đến cuối, bài đi theo một khách hàng giả định.
Khách hàng là một công ty logistics, giải pháp của bạn đọc dữ liệu từ Snowflake, chạy CI trên một self-hosted runner của GitHub Enterprise Server, còn đội của bạn dùng Claude Code ngay trong mạng của khách.
Để làm theo, bạn cần quyền chạy truy vấn trên tài khoản Snowflake (nếu giải pháp có dùng), tài liệu mạng của từng nhà cung cấp và thông tin khách đang dùng cloud nào, vùng nào.
Bước 1: kê thành phần trước khi kê domain
Đầu tiên, hãy liệt kê mọi thành phần trong giải pháp sẽ gọi ra ngoài. Trong ví dụ của chúng ta có ba thành phần: Snowflake, runner CI và Claude Code. Với mỗi thành phần, ghi thêm cloud, vùng và chế độ kết nối, vì ba thông tin này quyết định endpoint nào thật sự cần mở.
Databricks không nằm trong tình huống giả định, nhưng tài liệu của họ là ví dụ bên lề rõ nhất cho chuyện này. Endpoint cần mở thay đổi theo vùng và theo chế độ triển khai, chẳng hạn khi dùng PrivateLink thì có một endpoint SCC relay riêng. Vì thế, một danh sách chép từ dự án ở vùng khác có thể sai hoàn toàn.
Kiểm tra: thành phần nào cũng đã có đủ ba cột cloud, vùng và chế độ kết nối. Nếu còn ô trống, hãy hỏi khách trước khi làm tiếp.
Bước 2: lấy danh sách từ nguồn, đừng đoán
Snowflake có sẵn một hàm trả về đúng các host và cổng cần thêm vào allowlist của firewall. Bạn chạy hàm này trên chính tài khoản của khách:
SELECT SYSTEM$ALLOWLIST();Hàm trả về một mảng JSON, trong đó mỗi phần tử có ba cặp khoá/giá trị: loại (type), host và cổng. Đoạn dưới đây chỉ minh hoạ hình dạng của kết quả. Các giá trị trong ngoặc nhọn là chỗ trống, không phải host thật:
[
  {"type": "<TYPE>", "host": "<host-1>", "port": 443},
  {"type": "OCSP_RESPONDER", "host": "<host-2>", "port": 80},
  {"type": "STAGE", "host": "<host-3>", "port": 443}
]
Có hai điều cần để ý. Cổng không phải lúc nào cũng là 443, vì tài liệu ghi rõ có cả cổng 80. Ngoài ra, một số loại như STAGE và OCSP_RESPONDER có thể trả về nhiều dòng, nên bản đồ phải dựng từ toàn bộ output chứ không phải từ một hostname.
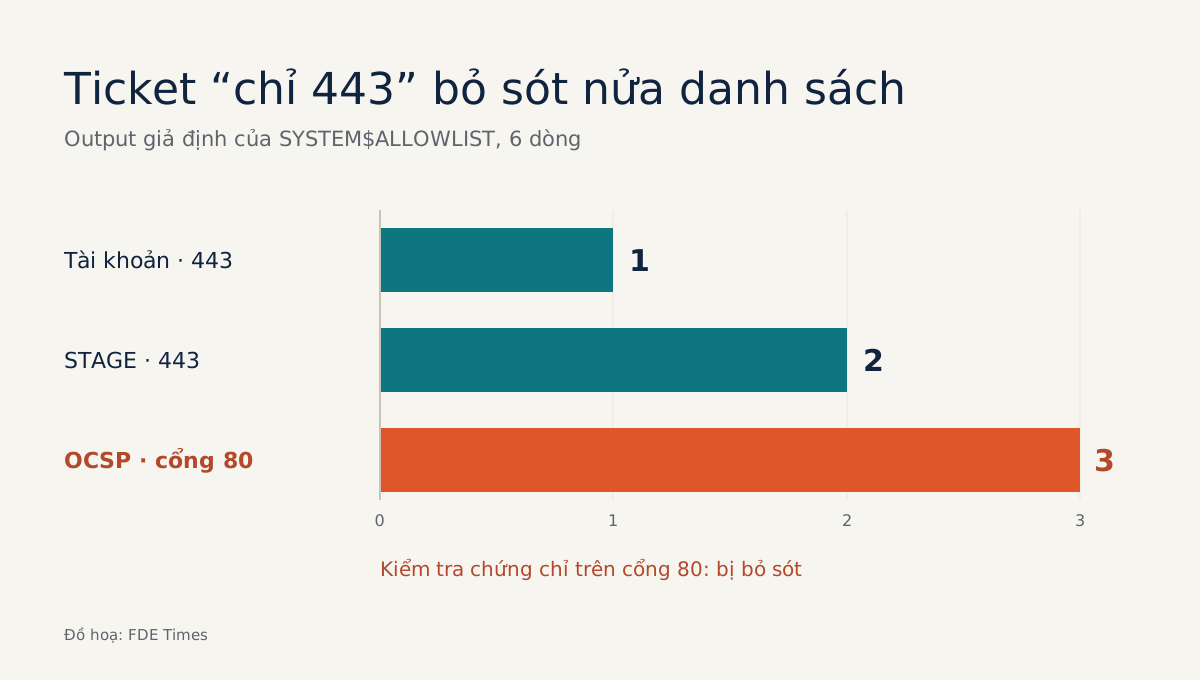
Quay lại ví dụ giả định. Giả sử output có 6 phần tử: 1 host tài khoản, 2 dòng STAGE và 3 dòng OCSP_RESPONDER trên cổng 80. Một ticket chỉ ghi “443 ra Internet” sẽ chỉ phủ 3 trên 6 dòng, và bỏ sót toàn bộ phần kiểm tra chứng chỉ.
Kiểm tra: số dòng Snowflake trong bảng của bạn phải bằng số phần tử trong output, ở ví dụ này là 6. Mỗi dòng cổng 80 phải có ghi chú rằng nó dùng để kiểm tra chứng chỉ.
Bước 3: vì sao IT nên mở theo domain chứ không theo IP?
Nhiều đội IT thích rule theo IP vì dễ kiểm soát. Bạn nên đề nghị cách ngược lại, và bạn có sẵn lý do. Databricks khuyên khách luôn allowlist các endpoint SCC relay theo domain (FQDN).
Databricks cũng cảnh báo rằng IP đằng sau các domain này thay đổi định kỳ. Khách nào ghim IP cụ thể có thể bị gián đoạn dịch vụ mỗi lần hạ tầng thay đổi.
Hãy đưa nguyên lập luận này vào ticket. Nếu không, bạn đang để sẵn một sự cố cho vài tháng sau, và đến lúc đó người bị gọi dậy lúc nửa đêm thường lại là bạn.
Bước 4: ghi rõ CNAME và wildcard
GitHub lưu ý rằng một số domain mà self-hosted runner cần được cấu hình bằng bản ghi CNAME. Điều này quan trọng với những firewall tạo rule bằng cách phân giải DNS, vì có thể domain đích cuối cùng cũng phải được cho phép. Hãy ghi chú ngay trên dòng của runner để IT tự kiểm tra trên thiết bị của họ.
Wildcard cũng phải được viết chính xác. Tài liệu của Claude Code yêu cầu cho phép *.claudemcpcontent.com và giữ nguyên dấu sao. Nếu host này bị chặn, phần còn lại của ứng dụng vẫn chạy nhưng các widget không tải được.
Lỗi “hỏng một nửa” kiểu này rất khó chẩn đoán, nên hãy viết luôn hậu quả của việc chặn vào cột mục đích, và chỉ xin dòng này nếu đội thật sự dùng widget.
Bước 5: rút gọn trước khi gửi
Danh sách càng ngắn thì IT duyệt càng nhanh. Một số nhà cung cấp đã đánh dấu sẵn host nào là tuỳ chọn. Theo tài liệu Claude Code, hai host intake của Datadog chỉ mang telemetry vận hành tuỳ chọn, và đặt biến CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC sẽ tắt cả hai:
# Giá trị 1 là cách bật cờ thường gặp; hãy đối chiếu với tài liệu của phiên bản bạn dùng
export CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC=1
Trong ví dụ của chúng ta, bạn bật cờ này trước rồi mới xoá hai dòng Datadog khỏi bảng. Như vậy ticket ngắn đi hai dòng, và IT thấy bạn chỉ xin những gì thật sự cần.
Bước 6: proxy và TLS inspection cũng thuộc bản đồ
Ở nhiều doanh nghiệp, traffic ra ngoài phải đi qua proxy và có thể bị giải mã TLS để kiểm tra. Claude Code dùng các biến môi trường proxy tiêu chuẩn và kho chứng chỉ của hệ điều hành. Vì thế bản đồ cần thêm một phần ghi địa chỉ proxy và cách khách cài chứng chỉ:
# Biến proxy tiêu chuẩn; địa chỉ là chỗ trống minh hoạ
export HTTPS_PROXY=http://<proxy-cua-khach>:<cong>
Hãy hỏi IT ngay từ đầu xem họ có giải mã TLS hay không. Nếu có, nói rõ rằng chứng chỉ gốc của họ phải nằm trong kho chứng chỉ của máy chạy giải pháp.
Bước 7: ticket hoàn chỉnh trông thế nào?
Trang tài liệu mạng của Claude Code là một mẫu đáng học: một bảng URL, mỗi URL kèm công dụng. Yêu cầu của bạn nên có đúng dạng đó, thêm cột chiều kết nối và mức độ bắt buộc. Dưới đây là bảng đã điền cho ví dụ giả định. Tên host để trong ngoặc nhọn vì chúng phải lấy từ môi trường thật của khách:
| Host (FQDN) | Cổng | Chiều | Mục đích | Bắt buộc? |
|---|---|---|---|---|
<host tài khoản> từ SYSTEM$ALLOWLIST |
443 | Ra | Truy vấn dữ liệu trên Snowflake | Có |
<stage-1>, <stage-2> (loại STAGE) |
443 | Ra | Đọc và ghi dữ liệu qua stage | Có, đủ cả 2 dòng |
<ocsp-1> đến <ocsp-3> (OCSP_RESPONDER) |
80 | Ra | Kiểm tra thu hồi chứng chỉ | Có, đủ cả 3 dòng |
| Domain GitHub Enterprise Server cho runner | Theo tài liệu GitHub | Ra | Runner nhận job CI; một số domain là CNAME | Có |
*.claudemcpcontent.com |
Theo tài liệu | Ra | Tải widget; nếu chặn, phần còn lại vẫn chạy nhưng widget không hiện | Chỉ khi đội dùng widget; nếu xin thì giữ nguyên wildcard |
| 2 host intake Datadog | — | — | Telemetry tuỳ chọn | Không xin: đã tắt bằng cờ |
Đầu bảng ghi cloud, vùng và địa chỉ proxy. Cuối bảng thêm một câu nói rõ không cần mở chiều vào. Với self-hosted runner, GitHub khẳng định chỉ cần kết nối từ runner ra GitHub Enterprise Server, không cần kết nối ngược lại. Không phải mở cổng chiều vào là lý lẽ mạnh nhất bạn có thể đưa cho đội an ninh của khách.
Kiểm tra: mọi dòng đều có mục đích, không dòng nào ghi IP, và dòng nào đã bị loại cũng ghi lý do loại.
Những lỗi khiến ticket bị trả về
Lỗi hay gặp nhất là ghi “443 ra Internet” rồi quên cổng 80 cho OCSP. Tiếp theo là gửi danh sách IP lấy từ một lần tra DNS, để rồi kết nối hỏng khi hạ tầng của nhà cung cấp đổi IP. Lỗi thứ ba là chép bảng endpoint từ một vùng hoặc một chế độ kết nối khác với môi trường của khách.
Còn hai lỗi nhỏ hơn nhưng tốn công không kém. Một là viết wildcard thành một host cụ thể. Hai là xin mở cả các host telemetry, trong khi chỉ cần một biến môi trường là tắt được chúng.
Đưa kỹ năng này vào dự án và vào CV
Ở buổi kick-off với khách, hãy xin gặp người phụ trách mạng ngay trong tuần đầu, đừng đợi đến khi code đã sẵn sàng. Mang theo bảng ở trên, đã điền đủ vùng và chế độ kết nối.
Khi viết CV hoặc trả lời phỏng vấn, đừng ghi chung chung là “làm việc với IT của khách”. Hãy kể một ticket cụ thể: bạn lấy danh sách từ nguồn nào, đã bỏ những host nào, và vì sao ticket được duyệt ngay lần đầu.
Khi đọc tin tuyển dụng, nếu thấy nhắc tới mạng bị giới hạn, proxy doanh nghiệp hay triển khai on-prem, đó là lúc nên kể ví dụ này. Với những môi trường đó, gần như chắc chắn sẽ có một ticket firewall đang chờ ai đó viết.
Một ticket firewall viết tốt không ai để ý tới, vì nó được duyệt rồi thôi. Một ticket viết vội có thể khiến cả dự án phải đứng chờ.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!