Cloudflare Tunnel cho khách dùng thử ngay khi phiếu mở cổng còn chờ IT
Kết nối chỉ đi ra nên đội bảo mật dễ gật đầu hơn, nhưng hostname chưa gắn Access policy thì ai trên Internet cũng vào được.
Tóm tắt nhanh
- Tunnel dùng kết nối chỉ đi ra, nên firewall của khách vẫn có thể chặn toàn bộ traffic inbound.
- Hostname vừa publish thì ai trên Internet cũng vào được, nên phải gắn chính sách Access trước khi gửi link.
- Quick Tunnel không cần tài khoản, nhưng chỉ chịu được 200 request in-flight và không hỗ trợ SSE.
Bản demo đã chạy trên máy ảo trong mạng của khách. Người dùng nghiệp vụ muốn thử ngay chiều nay. Nhưng phiếu xin mở cổng inbound gửi IT thì còn nằm chờ trong hàng đợi, có khi cả tuần, có khi bị từ chối hẳn.
FDE nào cũng từng kẹt ở đúng chỗ này. Cloudflare Tunnel đi vòng qua nó: thay vì đợi traffic từ ngoài đi vào, máy của khách tự gọi ra ngoài. Tài liệu chính thức của Cloudflare mô tả công cụ này là cách nối tài nguyên của bạn lên Cloudflare mà không cần một địa chỉ IP định tuyến công khai.
Đây không phải mẹo dành cho người mê hạ tầng. Biết dùng nó nghĩa là buổi dùng thử diễn ra trong tuần này thay vì tháng sau, và với một đợt engagement thì khác biệt đó rất lớn.
Vì sao đi ra lại dễ hơn đi vào?
Thành phần cốt lõi là cloudflared, daemon chạy phía máy chủ để nối hạ tầng của bạn với Cloudflare. Theo tài liệu, Tunnel dùng mô hình kết nối chỉ đi ra (outbound-only) nhưng vẫn cho phép giao tiếp hai chiều. Request của người dùng tới Cloudflare, rồi chạy ngược theo kết nối mà cloudflared đã mở sẵn.
Vì thế firewall của khách có thể chỉ cho phép các kết nối đi ra này và chặn toàn bộ traffic inbound. Với đội bảo mật, đây là một yêu cầu nhẹ hơn hẳn so với “mở cổng 443 vào máy ảo X”.
Bài công bố năm 2021 của Cloudflare, khi sản phẩm còn mang tên Argo Tunnel, nói thẳng rằng đội của bạn khỏi phải đục lỗ trên firewall, và từ đó tính năng kết nối outbound-only miễn phí cho mọi tổ chức.
Một chi tiết dễ bị bỏ qua: “chỉ đi ra” không có nghĩa là không cần hỏi IT gì cả. Tài liệu yêu cầu máy chủ phải đi ra được Cloudflare qua cổng 7844, và bạn nên kiểm tra điều này trước khi làm tiếp. Nhiều mạng doanh nghiệp siết cả egress, nên đây là câu hỏi đầu tiên bạn mang tới buổi họp với IT.
Một buổi dùng thử, đi từng bước
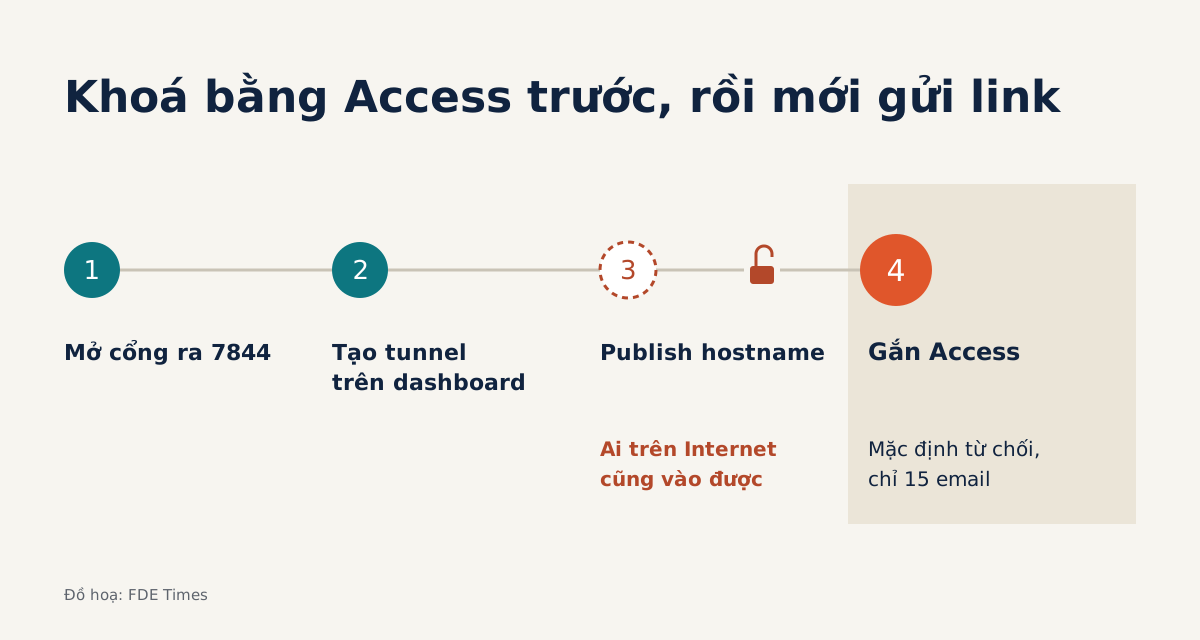
Thử hình dung bạn cần cho 15 người bên phòng vận hành của khách dùng một agent nội bộ. Bước một là xác nhận với IT rằng máy ảo đi ra được cổng 7844. Chỉ là một câu hỏi về egress, không phải một yêu cầu thay đổi firewall.
Bước hai là tạo tunnel trên dashboard. Theo hướng dẫn, bạn chọn hệ điều hành, chép lệnh cài đặt được cấp sẵn, chạy nó trong terminal trên máy chủ gốc rồi chờ tunnel báo kết nối. Mỗi tunnel mở bốn kết nối tới bốn máy chủ khác nhau, nằm ở ít nhất hai data center, nên một điểm hỏng phía Cloudflare không làm sập buổi demo của bạn.
Bước ba là publish một hostname trỏ vào dịch vụ. Đến đây phải dừng lại. Tài liệu ghi rõ: từ lúc này, ai trên Internet cũng truy cập được ứng dụng ở hostname đó. Một agent đọc dữ liệu nội bộ của khách mà để mở như vậy là sự cố bảo mật, không phải buổi dùng thử.
Bước bốn vì thế là bắt buộc: gắn Cloudflare Access. Access quyết định ai được tới ứng dụng dựa trên các chính sách bạn cấu hình, và mặc định là từ chối. Với 15 người kia, chính sách nên chỉ cho đúng danh sách email của họ. Thứ tự đúng là gắn chính sách xong mới gửi link, đừng làm ngược lại.
Quick Tunnel, và lúc nó phản bội bạn
Cloudflare còn có Quick Tunnel, loại không cần tài khoản lẫn tên miền. Để cho đồng nghiệp xem nhanh một bản build trong mười phút, nó rất tiện. Nhưng với một buổi dùng thử nghiêm túc, giới hạn của nó lộ ra rất nhanh.
Mỗi Quick Tunnel chỉ chịu tối đa 200 request in-flight cùng lúc, và không hỗ trợ SSE. Con số 200 nghe thì rộng cho 15 người. Vấn đề nằm ở SSE: nhiều giao diện chat LLM stream câu trả lời từng token qua SSE, nên agent của bạn có thể chạy ổn trên máy mình nhưng đứng hình ngay khi khách mở link.
Chỉ riêng giới hạn SSE đã đủ lý do để dành Quick Tunnel cho những bản demo dùng một lần. Buổi dùng thử trên dữ liệu thật nên đi qua tunnel tạo trên dashboard, nơi bạn gắn được chính sách Access như ở bước bốn.
Quick Tunnel
- Không cần tài khoản hay tên miền
- Tối đa 200 request in-flight
- Không hỗ trợ SSE
- Hợp với demo dùng một lần, dữ liệu giả
Tunnel tạo qua dashboard
- Chạy lệnh cài trên máy chủ gốc
- Publish hostname riêng
- Gắn được chính sách Access, mặc định từ chối
- Hợp với dùng thử trên dữ liệu thật của khách
Học gì trước, và kể nó thế nào
Đừng bắt đầu bằng cú pháp. Hãy học mô hình: kết nối nào đi ra, request đi đường nào về, và lớp nào quyết định quyền truy cập. Ai nắm được ba điều đó thì giải thích được với đội bảo mật của khách, và đó mới là phần khó của công việc.
Sau đó tự tập ở nhà trên một dịch vụ bất kỳ: dựng tunnel, publish hostname, khóa bằng Access chỉ cho email của bạn, rồi mở link trong cửa sổ ẩn danh để chắc chắn người lạ bị chặn. Bài tập này mất một buổi tối, nhưng nó dạy bạn đúng trình tự sẽ dùng khi làm thật ở chỗ khách.
Khi viết CV hay trả lời phỏng vấn, đừng ghi “biết Cloudflare”. Hãy kể bài toán: hệ thống chạy on-prem, IT không mở inbound, bạn cho người dùng thử bằng kết nối outbound-only kèm chính sách truy cập theo danh sách. Nhà tuyển dụng FDE nghe được ở đó người hiểu ràng buộc của khách, chứ không chỉ người biết một công cụ.
Lần tới có phiếu xin mở cổng bị treo, đừng ngồi chờ nó. Hãy bắt đầu bằng một câu hỏi khác gửi IT: máy chủ có đi ra được Cloudflare qua cổng 7844 không.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!