Caddy đưa bản demo lên HTTPS bằng hai dòng, mạng của khách mới là rủi ro
Trước buổi họp, hãy biết cổng nào đang mở, chứng chỉ do ai cấp và máy nào sẽ tin nó, để trình duyệt khỏi báo lỗi trước mặt khách.
Tóm tắt nhanh
- Chỉ cần một địa chỉ site và một dòng reverse_proxy là Caddy tự lấy, tự gia hạn chứng chỉ và tự chuyển HTTP sang HTTPS.
- HTTP challenge cần cổng 80 mở từ internet. Khi firewall của khách chặn mọi kết nối vào, DNS challenge là đường lùi.
- Hostname nội bộ và IP nhận chứng chỉ từ CA cục bộ của Caddy, nên trình duyệt phía khách phải tin root của CA đó.
Để minh họa directive reverse_proxy, tài liệu chính thức của Caddy chỉ dùng một khối gồm địa chỉ site và dòng reverse_proxy localhost:9005. Nếu bạn là FDE và bản demo phải chạy HTTPS trước buổi họp với khách, hai dòng đó làm thay việc xin chứng chỉ, viết rule chuyển hướng và đặt lịch gia hạn.
Phần khó nằm ở mạng của khách. Ba câu hỏi cần trả lời trước: cổng nào đang mở, chứng chỉ do ai cấp và máy nào sẽ tin chứng chỉ đó. Trả lời được cả ba, bạn sẽ không gặp cảnh trình duyệt hiện cảnh báo bảo mật đúng lúc khách đang nhìn màn hình.
Caddy làm sẵn những gì?
Trang chủ Caddy viết rằng mặc định nó tự lấy và tự gia hạn chứng chỉ TLS cho mọi site bạn khai báo. Tài liệu Automatic HTTPS nói thêm rằng request HTTP ở cổng 80 sẽ tự được chuyển sang HTTPS ở cổng 443, bạn không phải viết dòng cấu hình nào cho việc này.
Chứng chỉ có thể đến từ một trong hai nơi. Mặc định, Caddy bật hai CA tương thích ACME là Let’s Encrypt và ZeroSSL, nên khi kiểm tra, bạn có thể thấy bên cấp là một trong hai.
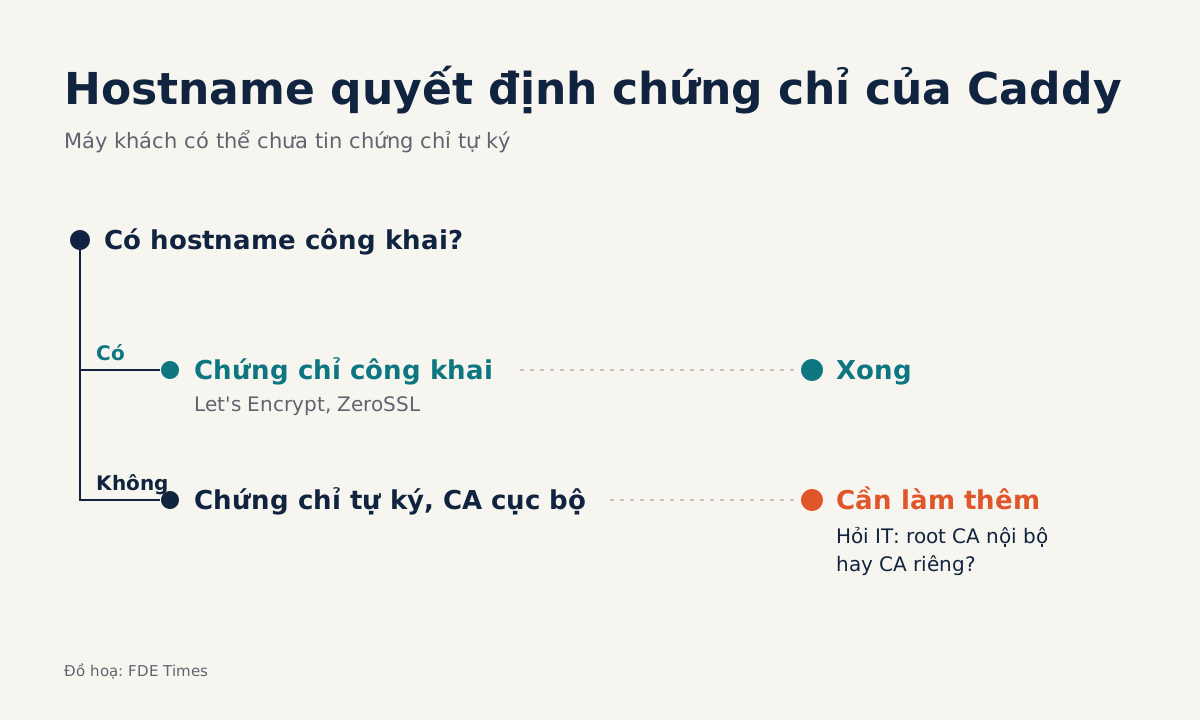
Thứ kích hoạt toàn bộ cơ chế này là hostname. Theo tài liệu của reverse_proxy, khi địa chỉ site là một tên miền công khai, Caddy tự bật HTTPS cho site đó.
Ví dụ: từ Caddyfile tới URL khách mở được
Giả sử bạn dựng một API demo chạy ở cổng 9005 trên một VPS và đã trỏ demo.example.com về máy đó. Caddyfile chỉ cần thế này:
demo.example.com {
	reverse_proxy localhost:9005
}
Dòng đầu là địa chỉ site. Dòng giữa chuyển mọi request vào backend ở cổng 9005. Theo trang quick start về reverse proxy, bạn chạy caddy run ngay trong thư mục chứa Caddyfile. Mỗi lần sửa file, nhớ reload Caddy, vì nếu không, server vẫn chạy cấu hình cũ.
Chạy xong chưa phải là xong. Trước khi gửi link cho khách, bạn cần kiểm tra ba việc. Đầu tiên, mở https://demo.example.com trên trình duyệt và xem trang có tải được không, có hiện cảnh báo không. Sau đó, xem chi tiết chứng chỉ: bên cấp phải là Let’s Encrypt hoặc ZeroSSL.
Việc cuối cùng là kiểm tra chuyển hướng. Gõ curl -I http://demo.example.com và xem phản hồi có trỏ sang địa chỉ https:// không. Vì việc chuyển hướng chạy trên cổng 80, nếu bước này lỗi thì nguyên nhân thường nằm ở cổng đó, và đó cũng là chỗ nên kiểm tra đầu tiên khi làm ở chỗ khách.
Cổng nào phải mở ở phía khách?
Cách Caddy chứng minh với CA rằng bạn sở hữu tên miền được gọi là challenge, và mỗi kiểu challenge cần một điều kiện mạng riêng. Tài liệu Caddy ghi rõ HTTP challenge cần cổng 80 truy cập được từ bên ngoài. Let’s Encrypt cũng xác nhận HTTP-01 chỉ chạy trên cổng 80, không có cổng thay thế.
Nếu cổng 80 bị chặn nhưng cổng 443 vẫn mở từ bên ngoài, vẫn còn TLS-ALPN challenge. Nếu firewall của khách chặn mọi kết nối vào, theo tài liệu Caddy, DNS challenge không cần mở cổng nào. Đổi lại, bạn cần được quyền tạo bản ghi DNS cho tên miền đó.
Let’s Encrypt khuyên mọi server dùng cho web nên mở cả cổng 80 lẫn cổng 443. Họ cũng lưu ý HTTP-01 sẽ thất bại nếu nhà mạng chặn cổng 80, và challenge này không cấp được chứng chỉ wildcard. Vì vậy, nếu khách cần *.demo.example.com, hãy chuyển sang DNS-01 ngay từ đầu.
Từ đó có thể soạn sẵn ba câu hỏi gửi đội IT của khách vài ngày trước buổi cài đặt. Cổng 80 có mở từ internet vào máy này không? Cổng 443 thì sao? Nếu cả hai đều đóng, ai trong đội có quyền tạo bản ghi DNS cho tên miền?
Phần chuẩn bị của riêng bạn là đọc trước mục DNS challenge trong tài liệu Caddy. Khi câu trả lời thứ ba quay về, bạn đã biết mình cần gì để chuyển sang đường lùi đó.
Còn bản demo trong mạng riêng?
Nếu service chỉ có một IP hoặc một hostname nội bộ, repo của Caddy cho biết Caddy sẽ lấy chứng chỉ từ một CA cục bộ do chính nó quản lý toàn bộ, thay cho CA công khai. Lưu lượng vẫn được mã hóa, nhưng trình duyệt chỉ tin chứng chỉ nếu máy đó tin root của CA cục bộ.
Câu này cũng nên hỏi sớm: đội IT có đồng ý cài root đó lên máy người dùng không, hay họ muốn dùng chứng chỉ do CA của chính họ cấp? Nếu khách đã có proxy, CA riêng và quy trình quản lý chứng chỉ, việc của bạn là làm theo quy trình đó.
Học gì trước, ghi gì vào CV
Hãy học từ một khối site và một dòng reverse_proxy, rồi tới các kiểu challenge và cổng mạng, sau cùng mới đến CA cục bộ. Trong CV, một dòng như “đưa API demo lên HTTPS trong mạng của khách, kèm runbook về cổng và chứng chỉ cho đội IT” có sức nặng hơn nhiều so với một chữ Caddy trong danh sách công cụ.
Ổ khóa trên thanh địa chỉ thì khách chẳng mấy khi để ý. Thứ họ sẽ nhớ là cảnh báo bảo mật hiện lên ngay giữa buổi demo, và cảnh báo đó thường bắt đầu từ một cổng 80 không ai kiểm tra trước.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!
7 nguồn
- Caddy - The Ultimate Server with Automatic HTTPS
- GitHub - caddyserver/caddy: Fast and extensible multi-platform HTTP/1-2-3 web server with automatic HTTPS
- Automatic HTTPS — Caddy Documentation
- Challenge Types - Let's Encrypt · 2026-02-12
- Best Practice - Keep Port 80 Open - Let's Encrypt · 2019-01-24
- Reverse proxy quick-start — Caddy Documentation
- reverse_proxy (Caddyfile directive) — Caddy Documentation