Chọn sai grant OAuth2, tích hợp chạy hôm nay nhưng sẽ gãy về sau
Hỏi ai đang gọi API, giữ secret ngoài repo, rồi xoay secret mà job đồng bộ đêm vẫn chạy.
Tóm tắt nhanh
- Job chạy nền không có người dùng thì dùng client credentials; có người dùng thì dùng authorization code kèm PKCE; bỏ hẳn implicit và password grant.
- Secret không bao giờ nằm trong source code: đọc từ biến môi trường, và repo phải open-source được ngay mà không lộ gì.
- Xoay secret theo kiểu chồng lấn: phát secret mới, chạy song song, chuyển hẳn sang secret mới, rồi mới thu hồi secret cũ.
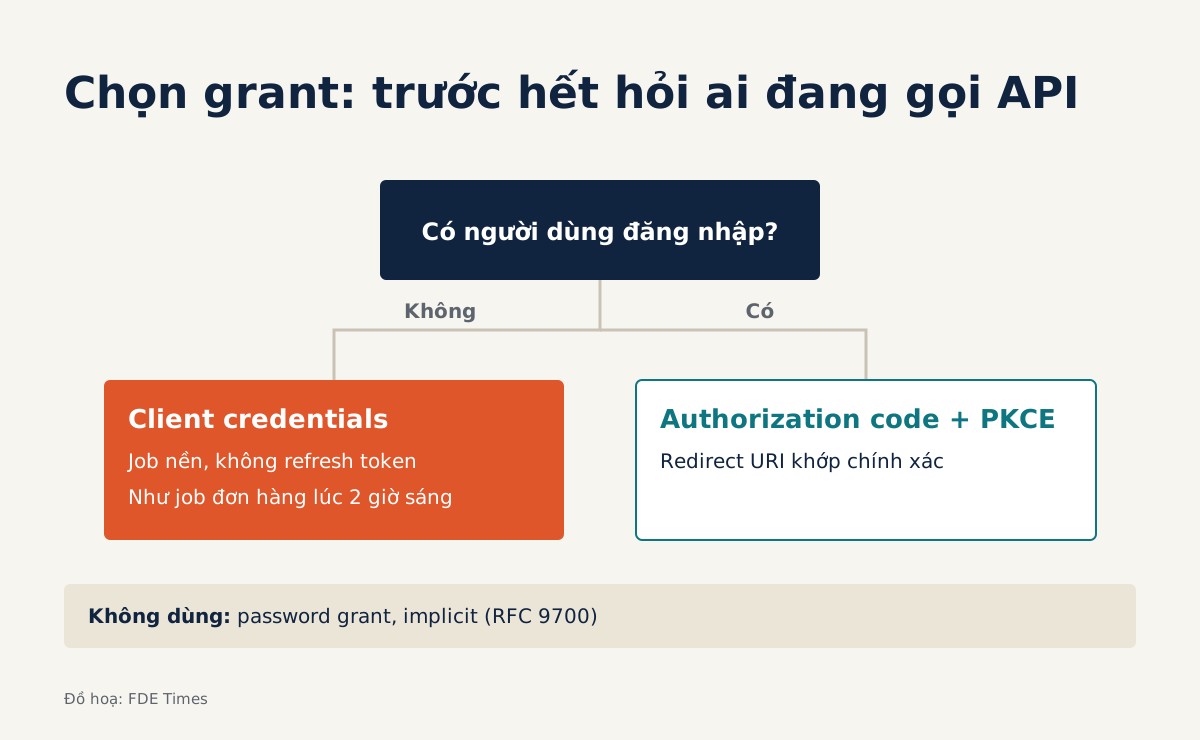
Ngày thứ hai ở công ty khách, đội IT gửi bạn một client_id và một client_secret qua chat, kèm một dòng: “API đơn hàng đây, em cứ thế mà kéo dữ liệu mỗi đêm”. Trước khi viết dòng code đầu tiên, bạn phải quyết định hai việc. Dùng grant OAuth2 nào, và chuỗi secret kia sẽ nằm ở đâu.
Chọn sai grant thì tích hợp chạy được hôm nay rồi gãy khi khách siết chính sách. Để secret lọt vào repo thì chỉ một lần push nhầm cũng đủ đánh đổ lòng tin bạn đã gây dựng suốt nhiều tuần.
Phần dưới đây đi theo một job đồng bộ đơn hàng từ đầu đến cuối: chọn grant, viết client, cất secret, rồi xoay secret mà job đêm không gãy.
Chọn grant bắt đầu từ câu hỏi: ai đang gọi API?
OAuth2 có nhiều grant, nhưng ở hiện trường bạn chỉ cần hỏi một câu: phía sau request này có người dùng không? RFC 6749 mô tả client credentials là grant dùng khi client hành động nhân danh chính nó. Tài liệu của Microsoft nói rõ hơn: đây là lựa chọn thường gặp cho tương tác server-to-server chạy nền, không có người dùng tương tác trực tiếp.
Job kéo đơn hàng lúc 2 giờ sáng rơi đúng vào trường hợp đó. Không ai đăng nhập cả, chỉ có service của bạn. Grant này chỉ hợp với client giữ được bí mật, tức là code chạy trên server bạn kiểm soát, không phải app cài trên máy người dùng.
Khi có người dùng thật, ví dụ một dashboard nội bộ cho nhân viên kho đăng nhập, câu chuyện khác hẳn. Lúc đó bạn dùng authorization code. Bảng dưới gom các tình huống bạn sẽ gặp:
| Tình huống ở khách | Grant nên dùng | Lưu ý |
|---|---|---|
| Job nền, daemon, service account | Client credentials | Không có refresh token, hết hạn thì xin token mới |
| Web app có người dùng đăng nhập | Authorization code + PKCE | Redirect URI phải khớp chính xác |
| SPA hoặc app mobile (public client) | Authorization code + PKCE | Refresh token phải sender-constrained hoặc rotation |
| Khách đề nghị “cứ dùng user/password” | Không dùng password grant | Grant này làm lộ credential người dùng cho client |
| Tài liệu cũ hướng dẫn implicit flow | Không dùng implicit | RFC 9700 khuyến cáo client không dùng |
Hai dòng cuối là chỗ bạn hay phải nói “không” một cách lịch sự. RFC 9700, tài liệu best current practice về bảo mật OAuth 2.0, viết thẳng rằng password grant đưa credential của chủ tài nguyên cho client theo cách không an toàn. Khi khách gợi ý cách đó cho nhanh, bạn có sẵn một tài liệu chuẩn để dẫn.
Khi có người dùng: PKCE, redirect URI và refresh token
Với dashboard cho nhân viên kho, bạn dùng authorization code, và oauth.net khuyên dùng PKCE cho mọi flow loại này, kể cả web app chạy trên server. Nhưng nên nhớ PKCE không phải là xác thực client và không thay được client secret. Một web app chạy trên server vẫn cần giữ secret cẩn thận như job nền.
RFC 9700 yêu cầu authorization server so khớp chính xác redirect URI. Vì thế, khi đăng ký app với khách, hãy liệt kê đầy đủ từng URI của môi trường dev, staging và production, đừng xin wildcard. Với public client như SPA, refresh token phải được sender-constrained hoặc dùng rotation.
Viết client credentials client từ đầu đến cuối
Quay lại job đồng bộ đơn hàng. Đây là client tối thiểu viết bằng Python, và hãy để ý rằng không có chuỗi credential nào xuất hiện trong file:
import os, time, requests

TOKEN_URL = os.environ["CUSTOMER_TOKEN_URL"]
CLIENT_ID = os.environ["CUSTOMER_CLIENT_ID"]
CLIENT_SECRET = os.environ["CUSTOMER_CLIENT_SECRET"]
SCOPE = os.environ.get("CUSTOMER_SCOPE", "")

_cache = {"token": None, "exp": 0.0}

def get_token(force=False):
    if not force and _cache["token"] and time.time() < _cache["exp"] - 60:
        return _cache["token"]
    resp = requests.post(TOKEN_URL, data={
        "grant_type": "client_credentials",
        "client_id": CLIENT_ID,
        "client_secret": CLIENT_SECRET,
        "scope": SCOPE,
    }, timeout=10)
    resp.raise_for_status()
    body = resp.json()
    _cache["token"] = body["access_token"]
    _cache["exp"] = time.time() + body.get("expires_in", 300)
    return _cache["token"]

def call_api(url):
    r = requests.get(url, headers={"Authorization": f"Bearer {get_token()}"}, timeout=30)
    if r.status_code == 401:
        r = requests.get(url, headers={"Authorization": f"Bearer {get_token(force=True)}"}, timeout=30)
    r.raise_for_status()
    return r.json()
Với client credentials, bạn không có refresh token. Tài liệu Microsoft hướng dẫn rằng khi token hết hạn thì gọi lại endpoint /token để lấy access token mới. Đoạn code trên làm đúng như vậy và thêm hai thói quen: xin token sớm 60 giây trước khi hết hạn, và thử lại đúng một lần khi gặp 401.
Chỉ thử lại một lần để lỗi thật không bị che mất. Nếu token mới vẫn bị từ chối, vấn đề nằm ở quyền hoặc scope, và log cần thể hiện điều đó ngay, thay vì một vòng lặp gọi /token liên tục lúc nửa đêm.
Secret không thuộc về repo
Microsoft viết rằng không bao giờ được công bố credential của ứng dụng trong source code, nhúng vào trang web hay đưa vào app native phân phối rộng. Nghe hiển nhiên, nhưng OWASP ghi nhận rằng nhiều tổ chức vẫn hardcode secret dạng plaintext ngay trong source code. Ở dự án của khách, bạn sẽ gặp điều này nhiều hơn bạn nghĩ.
Twelve-factor app đưa ra cách làm đơn giản: lưu config, kể cả credential, trong biến môi trường. Phép thử đi kèm rất hữu ích: liệu codebase có thể được open-source bất cứ lúc nào mà không lộ credential nào không? Đoạn code ở trên vượt qua phép thử đó.
Trên máy dev, bạn đặt biến trong file .env và thêm file đó vào .gitignore ngay ở commit đầu tiên. Trên production, hãy hỏi khách dùng secret manager nào và để nền tảng nạp biến môi trường lúc chạy.
Khi tích hợp đã ổn định, bạn có thể đề xuất một bước nâng cấp. Microsoft cho phép service xác thực bằng certificate hoặc federated credential thay cho shared secret. Đó là lựa chọn đáng bàn với đội bảo mật cho các job chạy lâu dài.
Xoay secret mà job đêm vẫn chạy
OWASP khuyên xoay secret thường xuyên để credential bị đánh cắp chỉ dùng được trong thời gian ngắn. Cái khó là xoay mà không làm gãy job 2 giờ sáng. Cách làm là luôn chừa một khoảng chồng lấn, trong đó cả secret cũ và mới cùng hợp lệ.
Thử hình dung lịch xoay cho job đơn hàng, giả sử hệ thống định danh của khách cho phép một ứng dụng có hai secret cùng lúc (hãy hỏi IT xác nhận). Thứ Hai, IT phát secret B trong khi secret A vẫn còn hiệu lực. Bạn cập nhật CUSTOMER_CLIENT_SECRET trong secret manager thành B và deploy lại.
Thứ Ba và thứ Tư là thời gian chạy song song. Instance mới dùng B, instance nào còn sót lại hoặc chưa restart vẫn chạy được với A. Bạn đọc log từng đêm, xác nhận mọi request tới /token đều thành công.
Thứ Năm, khi chắc chắn không còn nơi nào dùng A, bạn nhờ IT thu hồi A. Sau đó chủ động gọi /token bằng A một lần và xác nhận bị từ chối. Bước kiểm tra này chứng minh A thật sự đã chết chứ không chỉ “chắc là đã thu hồi”.
Nếu code của bạn đọc secret từ biến môi trường, cả quy trình này không đòi sửa một dòng code nào. Đó là phần thưởng thực tế nhất của việc đưa secret ra khỏi code.
Những lỗi hay gặp ở hiện trường
Lỗi phổ biến nhất là secret vẫn còn trong lịch sử commit dù file hiện tại đã sạch. Chạy git log -p -S "client_secret" để tìm. Thấy rồi thì việc đầu tiên là báo khách thu hồi và phát secret mới; dọn lịch sử repo là việc làm sau, vì secret đã lộ thì phải coi như không còn dùng được.
Lỗi tiếp theo là nhận password grant chỉ vì khách muốn nhanh. Cách sửa: dẫn RFC 9700, rồi đề xuất client credentials nếu là job nền, hoặc authorization code kèm PKCE nếu có người dùng đăng nhập.
Không ít người lại coi PKCE như tấm khiên thay cho secret. Cách sửa: với web app chạy trên server, vẫn cất client secret trong secret manager như job nền, và xem PKCE là lớp bảo vệ bổ sung.
Cuối cùng là cache token mà quên hạn dùng, rồi gặp hàng loạt lỗi 401 vào đúng đêm đầu tiên chạy production. Cách sửa: lưu thời điểm hết hạn từ expires_in, xin token mới trước hạn và chỉ thử lại một lần khi gặp 401, như đoạn code ở trên.
Cho nhà tuyển dụng thấy bạn làm được việc này
Nếu bạn từng tích hợp với hệ thống của khách và qua được vòng review của đội bảo mật, hãy kể kinh nghiệm đó thật cụ thể.
Trong CV, hãy ghi một dòng cụ thể thay cho “có kinh nghiệm OAuth2”. Ví dụ: “Xây job đồng bộ dùng client credentials, secret nạp từ secret manager, xoay secret định kỳ không downtime”. Khi phỏng vấn, kể lại lịch xoay bốn ngày ở trên sẽ thuyết phục hơn nhiều so với việc định nghĩa lại các grant.
Lần tới có ai gửi bạn một client secret qua chat, hãy coi đó là việc đầu tiên cần dọn: chuyển nó vào secret manager, sau đó hẹn với IT ngày xoay secret.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!
6 nguồn
- OAuth 2.0 client credentials flow on the Microsoft identity platform - Microsoft Learn · 2026-01-30
- RFC 6749: The OAuth 2.0 Authorization Framework · 2012-10
- RFC 9700: Best Current Practice for OAuth 2.0 Security · 2025-01
- PKCE — OAuth 2.0
- Secrets Management - OWASP Cheat Sheet Series
- III. Config: Store config in the environment