Hợp đồng kết thúc, ai quyết định xoá hay trả lại dữ liệu của khách?
Người quyết định là khách hàng, còn FDE phải làm đúng thứ tự và giữ lại bằng chứng.
Tóm tắt nhanh
- Theo GDPR Điều 28(3)(g), khách hàng (controller) chọn xoá hay trả dữ liệu, FDE không được tự quyết.
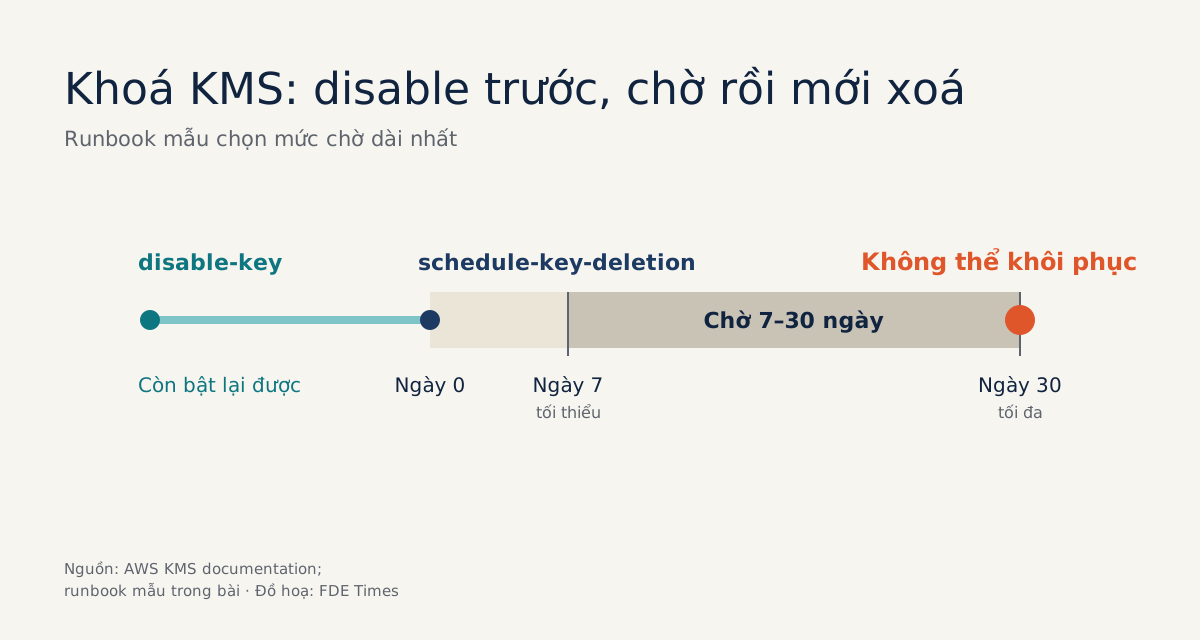
- Xoá khoá KMS làm dữ liệu mã hoá bằng khoá đó không bao giờ khôi phục được, nên hãy disable trước rồi mới lên lịch xoá.
- Khách có quyền đòi bằng chứng tuân thủ, nên mỗi bước đều cần để lại thứ có thể đưa ra khi bị audit.
Với dữ liệu cá nhân, GDPR có một điều khoản ngắn quyết định cách tuần cuối của mọi hợp đồng diễn ra. Điều 28(3)(g) quy định rằng khi dịch vụ chấm dứt, bên xử lý (processor) sẽ xoá hoặc trả lại toàn bộ dữ liệu cá nhân, và chọn cách nào là quyền của bên kiểm soát (controller), tức khách hàng.
Nghe thì giống một dòng pháp lý dành cho phòng legal. Thực tế, người cầm quyền admin, nắm khoá mã hoá và token tích hợp thường là FDE. Đến ngày cuối, bạn là người gõ lệnh, nên bạn cần biết mình đang làm theo lựa chọn của ai.
Tuần cuối của engagement, bạn thường vẫn giữ quyền admin trên tài khoản cloud của khách, một khoá mã hoá riêng của dự án và vài token mà connector dùng để đọc hệ thống của họ.
Đóng engagement sạch nghĩa là không ai còn quyền truy cập thừa, dữ liệu đến đúng nơi khách chọn, và trong tay bạn có đủ bằng chứng để trả lời khi khách hỏi lại sáu tháng sau.
Vì sao thứ tự quan trọng hơn câu lệnh?
Offboarding có ba việc: thu hồi quyền, xuất hoặc trả dữ liệu, và xoá. Làm sai thứ tự thì hậu quả thường không sửa được. Nếu xoá khoá trước khi xuất xong, dữ liệu mất vĩnh viễn.
Nếu thu hồi quyền quá muộn, bạn để lại đúng anti-pattern mà AWS Well-Architected nêu tên: danh tính đã kết thúc hoặc không còn hoạt động vẫn giữ quyền, làm tăng rủi ro truy cập trái phép.
Tài liệu đó khuyên viết thành văn bản một vòng đời quyền truy cập, từ cấp quyền ban đầu, rà soát định kỳ đến offboarding, nên chặng cuối này cần được chuẩn bị ngay từ ngày đầu.
Việc thứ tư, dễ bị quên nhất, là bằng chứng. Điều 28(3)(h) của GDPR yêu cầu bên xử lý cung cấp cho khách mọi thông tin cần thiết để chứng minh tuân thủ và cho phép audit. Bạn nói “đã xoá rồi” thì chưa đủ. Bạn phải chỉ ra được đã xoá cái gì, lúc nào, bằng cách nào.
Bước đầu tiên là một email
Trước khi đụng vào hệ thống, hãy lấy lựa chọn của khách bằng văn bản. Câu hỏi nên cụ thể: xoá hay trả lại, nếu trả thì định dạng gì, gửi đến đâu, ai bên họ ký xác nhận đã nhận. Vì GDPR trao quyền chọn cho controller, một câu đồng ý miệng trong cuộc họp cuối là không đủ.
Nếu khách chọn trả lại, hãy xuất dữ liệu trong lúc bạn vẫn còn quyền đọc. Dùng một quyền hẹp, chỉ đủ để export, rồi ghi checksum và số bản ghi để bên nhận đối chiếu. Chỉ khi khách xác nhận đã nhận đủ, bạn mới chuyển sang thu hồi và xoá.
Thu hồi cả người lẫn máy
Phần dễ thấy là tài khoản người: IAM user, SSO, VPN, quyền vào kho mã. Cloud Security Alliance lưu ý rằng tài khoản và thông tin đăng nhập có thể thu hồi ngay khi một người rời đi. Họ cũng cảnh báo dữ liệu không được dọn sạch sau offboarding dễ dẫn tới vi phạm tuân thủ và truy cập trái phép.
Phần hay bị sót là danh tính của máy. Pipeline, agent hay connector mà bạn dựng thường giữ OAuth token lấy từ hệ thống của khách. RFC 7009 định nghĩa cách thu hồi các token này: server bắt buộc phải hỗ trợ thu hồi refresh token và nên hỗ trợ thu hồi access token.
Vì thế, trên một server làm đúng RFC, thu hồi refresh token là bước bạn luôn trông cậy được. Access token thì có thể vẫn dùng được đến khi hết hạn nếu server không hỗ trợ thu hồi loại này, nên hãy ghi thời điểm hết hạn của nó vào biên bản.
Một runbook mẫu, từ đầu đến cuối
Giả sử bạn vừa xong một dự án RAG cho một công ty bảo hiểm. Dữ liệu hồ sơ khách nằm trong S3, mã hoá bằng một khoá KMS riêng của dự án. Connector của bạn đọc CRM qua OAuth. Khách đã trả lời email: họ nhận một bản export, rồi muốn phần còn lại bị xoá.
Sau khi khách xác nhận đã nhận đủ bản export, runbook của bạn có thể trông như sau:
# 1. Thu hồi refresh token của connector (RFC 7009)
curl -X POST https://auth.example-crm.com/oauth/revoke \
  -u "$CLIENT_ID:$CLIENT_SECRET" \
  -d "token=$REFRESH_TOKEN" -d "token_type_hint=refresh_token"

# 2. Vô hiệu hoá access key của tài khoản kỹ thuật dự án
aws iam update-access-key --user-name rag-pipeline \
  --access-key-id "$KEY_ID" --status Inactive

# 3. Disable khoá KMS trước, quan sát xem có gì hỏng
aws kms disable-key --key-id "$PROJECT_KMS_KEY"

# 4. Khi chắc chắn, lên lịch xoá với thời gian chờ dài nhất
aws kms schedule-key-deletion --key-id "$PROJECT_KMS_KEY" \
  --pending-window-in-days 30
Bước 3 và 4 là nơi bạn cần chậm lại nhất. AWS nói rõ rằng sau khi một khoá KMS bị xoá, bạn không thể giải mã dữ liệu đã mã hoá bằng khoá đó nữa, và dữ liệu ấy trở nên không thể khôi phục. Đây là cách xoá rất mạnh, và cũng không có đường lui.
Vì thế AWS bắt buộc đặt thời gian chờ từ 7 đến 30 ngày trước khi xoá, và khuyên disable khoá trước nếu bạn chưa chắc. Trong lúc khoá bị disable, nếu một dashboard nào đó của khách bỗng báo lỗi giải mã, bạn vừa phát hiện một chỗ dùng chung khoá mà chưa ai ghi lại. Khi đó vẫn còn kịp bật khoá lên.
Crypto-erase và cái bẫy backup
Cách xoá dữ liệu bằng việc xoá khoá có một cái tên chính thức. NIST SP 800-88 Rev. 2, bản hướng dẫn làm sạch phương tiện lưu trữ công bố tháng 9/2025 để thay Rev. 1, vẫn giữ cryptographic erase (CE) như kỹ thuật thường dùng cho mọi phương tiện đã mã hoá.
Với các kỹ thuật khác, Rev. 2 dẫn sang IEEE 2883, đặc tả của NSA hoặc tiêu chuẩn đã được tổ chức phê duyệt.
Nhưng crypto-erase chỉ trọn vẹn khi bản thân khoá không còn tồn tại ở đâu khác. AWS cảnh báo rằng với khoá dựa trên CloudHSM, KMS không xoá key material khỏi backup của cluster. Lưu ý đây là bản sao của khoá, không phải của dữ liệu: chừng nào các backup đó còn, khoá vẫn có thể được khôi phục, nên chúng phải được xoá riêng.
Bản sao của chính dữ liệu là một lỗ hổng khác. Snapshot, bản export cũ trên laptop hay bucket staging mã hoá bằng khoá khác đều nằm ngoài phạm vi của lệnh xoá khoá dự án, nên mỗi thứ cần cách xoá riêng.
Việc cần làm là lập bảng phạm vi trước khi chạy runbook. Mỗi nơi chứa dữ liệu hoặc khoá ghi một dòng: dùng khoá nào, xoá bằng cách nào, bằng chứng là gì.
| Nơi chứa dữ liệu hoặc khoá | Cách xoá | Bằng chứng giữ lại |
|---|---|---|
| S3 bucket mã hoá bằng khoá dự án | Crypto-erase qua KMS | Log lệnh schedule-key-deletion và ngày xoá |
| Key material trong backup cluster CloudHSM | Xoá riêng các backup còn giữ khoá | Danh sách backup ID đã xoá |
| OAuth token của connector | Revoke theo RFC 7009 | Phản hồi của endpoint revoke |
| Bản export trên máy cá nhân | Xoá theo tiêu chuẩn của tổ chức | Xác nhận có chữ ký của người giữ máy |
Những lỗi hay gặp nhất
Lỗi phổ biến nhất là tự quyết thay khách. Một FDE tận tâm muốn “dọn sạch” nên xoá luôn, trong khi khách lại cần bản trả về để chuyển sang nhà cung cấp mới. Theo Điều 28, lựa chọn đó không thuộc về bạn.
Lỗi thứ hai là chọn thời gian chờ ngắn nhất cho khoá KMS vì muốn xong sớm. Bảy ngày chờ vẫn hợp lệ, nhưng nó cắt bớt khoảng thời gian để phát hiện chỗ dùng chung khoá. Lỗi thứ ba là quên token và backup, tức hai thứ không hiện ra trong trang quản lý người dùng.
Lỗi cuối cùng là coi offboarding như việc làm một lần. NIST mô tả làm sạch dữ liệu như việc xây dựng một chương trình với kỹ thuật phù hợp. Nếu mỗi dự án bạn lại viết runbook từ đầu, sớm muộn sẽ có dự án sót một bước.
Đưa ngày cuối hợp đồng vào CV
Kết thúc dự án không có tính năng mới để khoe, nên dễ bị bỏ khỏi CV. Hãy ghi một dòng cụ thể: bạn đã viết runbook offboarding, dùng disable-rồi-chờ để tránh xoá nhầm, và bàn giao bảng phạm vi kèm bằng chứng cho khách.
Khi phỏng vấn kể về một dự án cũ, hãy kể cả cách bạn đóng nó lại. Người nghe sẽ thấy bạn coi trách nhiệm với dữ liệu của khách kéo dài đến tận ngày cuối hợp đồng.
Ngày cuối là lần cuối khách thấy bạn xử lý dữ liệu của họ ra sao. Một bảng phạm vi đầy đủ và một email xác nhận là đủ để buổi chia tay không trở thành sự cố.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!
7 nguồn
- Article 28 – Processor (GDPR text)
- NIST SP 800-88 Rev. 2, Guidelines for Media Sanitization · 2025-09
- Guidelines for Media Sanitization: NIST Publishes SP 800-88r2
- Delete an AWS KMS key – AWS Key Management Service
- SEC03-BP06 Manage access based on lifecycle – AWS Well-Architected Framework · 2024-06-27
- RFC 7009: OAuth 2.0 Token Revocation
- Best Practices for Deleting Information After Employee Offboarding – Cloud Security Alliance