FedRAMP, IL4 và IL5: impact level quyết định cách FDE triển khai cho Bộ Quốc phòng Mỹ
Với khách hàng quốc phòng Mỹ, nhiều quyết định về kiến trúc và nhân sự đã được chốt trước khi bạn đến, và bạn phải hiểu đúng chúng trước khi viết dòng code đầu tiên.

Tóm tắt nhanh
- FedRAMP là mức sàn cho mọi dịch vụ đám mây của DoD; impact level cho biết phải bổ sung thêm những gì
- IL5 đòi FedRAMP High, cộng các control FedRAMP+ của DoD và yêu cầu của SRG, kèm tách biệt vật lý khỏi tenant ngoài chính phủ
- Chỉ công dân Mỹ, US national hoặc US person mới được truy cập dữ liệu IL4/IL5, và ràng buộc này áp cả lên đội FDE
Tuần đầu ở một khách hàng thuộc Bộ Quốc phòng Mỹ (DoD), câu hỏi quan trọng nhất thường chẳng liên quan gì tới API hay schema. Nó ngắn hơn nhiều: dữ liệu này ở impact level nào? Câu trả lời quyết định bạn được deploy ở đâu, môi trường phải tách biệt tới mức nào, và ai trong đội được mở file log.
Kỹ sư quen làm với khách thương mại thường bị bất ngờ ở điểm này. Ở một công ty bán lẻ, bạn tự chọn region, bật mã hoá rồi bắt tay vào code. Với khách chính phủ Mỹ, nhiều quyết định đã được đưa ra trước khi bạn đến, bởi những người có khi bạn chưa từng gặp, và việc của bạn là hiểu đúng các quyết định đó.
Nếu bạn nhắm tới vai FDE ở các công ty bán phần mềm cho chính phủ Mỹ, nên nắm chắc phần nền này trước khi ứng tuyển. Nó giúp bạn hỏi đúng câu ngay từ buổi làm việc đầu tiên với khách hàng.
FedRAMP là sàn, impact level là số tầng xây thêm
Một memo của DoD CIO ban hành tháng 12/2014 xác định FedRAMP là baseline bảo mật tối thiểu cho mọi dịch vụ đám mây của DoD. Trên nền đó, Cloud Computing SRG dùng baseline FedRAMP Moderate ở mọi impact level và cân nhắc thêm baseline High ở một số mức.
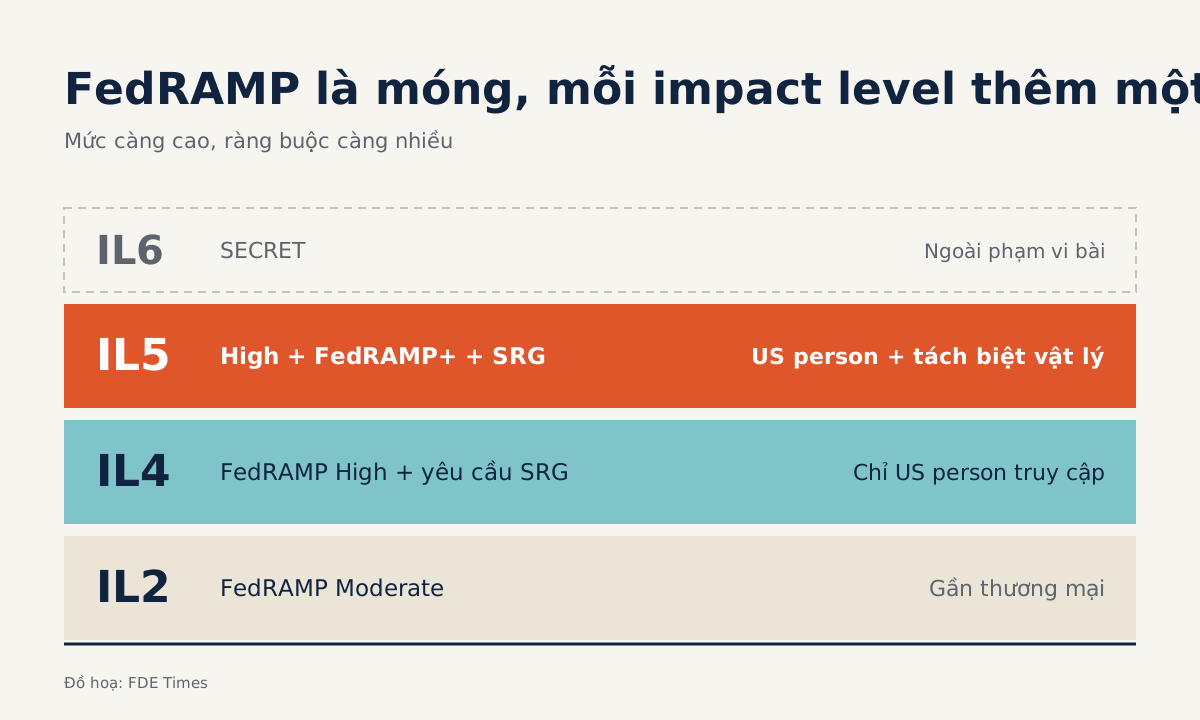
Bạn có thể hình dung thế này: FedRAMP là phần móng, còn impact level cho biết phải xây thêm bao nhiêu tầng. Bảng dưới đây tóm tắt các mức bạn hay nghe nhắc tới và cho biết mỗi mức đổi điều gì trong công việc hằng ngày của bạn.
| Mức | Dữ liệu | Nền kiểm soát | Điều thay đổi với FDE |
|---|---|---|---|
| IL2 | Mức thấp nhất trong bảng | FedRAMP Moderate | Gần với dự án thương mại nhất |
| IL4 | CUI và dữ liệu nhiệm vụ không thiết yếu | FedRAMP High được chấp nhận, vẫn phải đáp ứng các yêu cầu ngoài control của SRG | Chỉ US person được truy cập dữ liệu |
| IL5 | CUI cần bảo vệ cao hơn IL4, cộng hệ thống an ninh quốc gia (NSS) | FedRAMP High + FedRAMP+ + yêu cầu SRG | Thêm tách biệt vật lý khỏi tenant ngoài chính phủ |
| IL6 | Dữ liệu mật cấp SECRET và NSS | Thêm các control bổ sung cho dữ liệu mật | Ngoài phạm vi bài |
CUI (Controlled Unclassified Information) là dữ liệu tuy không mật nhưng vẫn bị kiểm soát. Phần còn lại tập trung vào IL4 và IL5, hai mức có dữ liệu CUI và kéo theo ràng buộc nhân sự áp thẳng lên đội FDE.
Vì sao “chúng tôi có FedRAMP High” chưa trả lời được câu hỏi?
Ở IL4, SRG chấp nhận một provisional authorization (PA) FedRAMP High mà không bắt đánh giá thêm control hay control enhancement. Dù vậy, các yêu cầu của SRG không thuộc nhóm control vẫn phải được đánh giá. “Có High” vì thế mới là điểm xuất phát, chưa phải vé thông hành.
Lên IL5, khoảng cách còn rõ hơn. Để được cấp PA IL5, dịch vụ phải có FedRAMP High, cộng thêm các control FedRAMP+ của DoD và các yêu cầu riêng trong Cloud Computing SRG. Khi một vendor trong chuỗi cung ứng của bạn chỉ khoe chứng nhận High, câu hỏi tiếp theo phải là: còn IL5 PA thì sao?
Còn một điểm dễ bỏ sót nữa: không ai trong đội bạn được tự quyết dữ liệu thuộc mức nào. Việc xếp CUI hay dữ liệu nhiệm vụ vào IL5 là quyền của authorizing official, người chịu trách nhiệm phân loại thông tin đó. Việc của FDE là hỏi người này là ai và xin kết luận bằng văn bản.
Một ví dụ: tìm kiếm tài liệu bảo trì ở IL5
Thử hình dung bạn được giao deploy một công cụ tìm kiếm kiểu RAG cho tài liệu bảo trì của một đơn vị hậu cần. Tài liệu có dấu CUI, và một phần chứa thông số kỹ thuật thuộc diện kiểm soát xuất khẩu. Bạn đã có bản demo chạy tốt trên tài khoản cloud thương mại của công ty.
Bước đầu tiên là gặp authorizing official. Giả sử người này kết luận dữ liệu thuộc IL5. Bản demo khi đó chỉ còn dùng làm bản phác thảo ý tưởng, còn kiến trúc triển khai thật phải dựng lại trong môi trường khác.
Bước thứ hai là xét môi trường. IL5 đòi tách biệt vật lý khỏi các tenant không thuộc DoD hay liên bang, chẳng hạn tenant công cộng hoặc của chính quyền bang và địa phương. Tách biệt logic giữa tenant DoD và tenant liên bang thì được chấp nhận.
Hệ quả là mọi thành phần chạm vào dữ liệu, từ model, vector store tới hệ thống log, đều phải nằm trong môi trường đủ chuẩn IL5, kể cả endpoint model bạn quen gọi trên hạ tầng dùng chung.
Bước thứ ba là xét con người. Nhân sự của nhà cung cấp truy cập dữ liệu IL4 và IL5 phải là công dân Mỹ, US national hoặc US person; foreign person không được có quyền này. Nếu đội có một đồng nghiệp giỏi nhưng là foreign person, người đó không được xem log chứa dữ liệu khách hàng, kể cả khi đang trực on-call.
Lưu ý rằng ràng buộc xét theo tư cách pháp lý của từng người, không phải theo nơi người đó ngồi làm việc. Khi lập danh sách đội, hãy kiểm tra tư cách này cho từng người thay vì chỉ nhìn địa điểm văn phòng.
Bước thứ tư là kiểm soát xuất khẩu. Dữ liệu chịu ràng buộc như EAR nằm trong danh mục CUI, nên thêm một lớp giới hạn nữa về việc ai được chạm vào dữ liệu.
Về thiết kế, bạn nên lọc dữ liệu khỏi log ngay từ đầu và tách quyền giữa người vận hành hạ tầng với người được xem nội dung, thay vì chờ tới lúc bị audit mới vá.
Năm câu hỏi cần trả lời trước khi viết code
Câu đầu tiên: authorizing official là ai, và họ đã xếp dữ liệu vào mức nào, bằng văn bản? Câu thứ hai: mọi dịch vụ trong kiến trúc đã có PA ở đúng mức đó chưa, và với IL5 thì có đủ FedRAMP+ hay mới dừng ở High?
Câu thứ ba: liệt kê từng thành phần chạm vào dữ liệu, gồm cả cache, log, công cụ debug, và ghi rõ mỗi thứ chạy ở đâu. Câu thứ tư: những ai sẽ thấy dữ liệu, kể cả support và on-call, và họ có phải US person không? Câu cuối: dữ liệu có thuộc diện kiểm soát xuất khẩu không?
Hãy đưa năm câu trả lời này vào tài liệu scoping, đặt cạnh timeline. Nếu câu thứ tư làm đội phải thay người, khách hàng cần biết ngay trong tuần đầu chứ không phải vào tuần go-live.
Những lỗi nên tránh từ ngày đầu
Một thói quen cần bỏ là kéo một mẫu dữ liệu về laptop hoặc môi trường thương mại “chỉ để debug”. Với dữ liệu IL5, một lần copy như vậy có thể phá cả yêu cầu tách biệt lẫn ràng buộc nhân sự.
Cũng đừng coi FedRAMP High tương đương IL5, hay tưởng đã có High là xong IL4 mà bỏ quên các yêu cầu ngoài control của SRG. Và khi xếp người vào đội, hãy kiểm tra tư cách truy cập song song với năng lực, để không phải tái cơ cấu giữa chừng.
Kỹ năng này mở cửa nào cho sự nghiệp?
Palantir, cái tên gắn liền với mô hình FDE, đạt FedRAMP High vào tháng 12/2024, xây trên các chứng nhận FedRAMP Moderate, DoD IL5 và IL6 có từ trước. Tin tuyển Forward Deployed Software Engineer mảng chính phủ Mỹ của công ty yêu cầu clearance Top Secret, đang có hoặc sẵn sàng xin, và làm việc tại chỗ với khách hàng.
Nếu bạn không phải US person, cần nói thẳng: các vị trí phải chạm vào dữ liệu IL4/IL5 sẽ đóng với bạn. Tuy vậy, tư duy deploy theo ràng buộc phân loại dữ liệu vẫn mang đi được tới khách hàng ngân hàng, y tế hay chính phủ ở bất kỳ nước nào.
Trong CV, hãy mô tả một dự án qua các ràng buộc bạn đã xử lý, như tách môi trường, phân quyền người xem dữ liệu hay lọc log, thay vì chỉ liệt kê công nghệ.
Bài tập cho tuần này: lấy dự án gần nhất của bạn, giả định dữ liệu bị xếp vào IL5, rồi viết ra những gì phải đổi. Nếu danh sách dài hơn một trang, bạn đã hiểu vì sao khách chính phủ hỏi impact level trước khi hỏi bất cứ điều gì khác.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!
5 nguồn
- Department of Defense Impact Level 5 - Azure Compliance | Microsoft Learn · 2023-04-04
- Department of Defense Impact Level 4 - Azure Compliance | Microsoft Learn · 2023-04-04
- Your Guide to Government Cloud FedRamp and DOD Impact Levels · 2023-07-03
- Palantir Granted FedRAMP High Baseline Authorization · 2024-12-03
- Forward Deployed Software Engineer - US Government - Federal Health and Civilian