Một codebase, nhiều khách hàng: cấu hình và secret phải nằm ở đâu
Phép thử rất đơn giản: nếu công khai mã nguồn ngay hôm nay, khóa của khách nào sẽ bị lộ?
Tóm tắt nhanh
- Code giống hệt nhau ở mọi khách, chỉ cấu hình là khác. Đã có nhánh if theo tên khách là hai thứ đã bị trộn lẫn.
- ConfigMap không giữ bí mật được, và Kubernetes Secret mặc định cũng được lưu không mã hóa trong etcd.
- Secret cần có hạn dùng và thu hồi được: khi lease bị thu hồi, secret mất hiệu lực ngay, dù bạn đang rút khỏi một khách hay nghi bị rò rỉ.
Giải pháp của bạn đang chạy ổn ở khách hàng đầu tiên. Rồi khách thứ hai ký hợp đồng, và để kịp tiến độ, bạn thêm một dòng if customer == "B": để đổi URL hệ thống CRM. Sang khách thứ ba, repo đã có thêm hai file config_a.yaml, config_b.yaml, cộng với một token ai đó commit lúc 11 giờ đêm.
Không ai cố ý làm hỏng codebase. Nó xuống cấp dần qua từng lần bàn giao gấp. Với FDE, đây là chuyện thường ngày chứ không phải tình huống hiếm: cùng một sản phẩm được đưa vào hạ tầng khác nhau, dữ liệu khác nhau, quy định bảo mật khác nhau.
Kỹ năng cần có ở đây là phân biệt rõ đâu là code, đâu là cấu hình, đâu là secret, rồi đặt mỗi loại vào đúng chỗ. Làm được như vậy thì khách thứ mười chỉ tốn thêm một bộ giá trị mới, không tốn thêm nhánh code nào.
Code không đổi theo khách, cấu hình thì có
Nguyên tắc config của Twelve-Factor App xuất phát từ một quan sát: cấu hình thay đổi rất nhiều giữa các lần deploy, còn code thì không. Với FDE, “deploy” ở đây chính là “khách hàng”. Mỗi khách là một lần deploy với địa chỉ API, tên model, kích thước batch và khóa truy cập riêng.
Để biết mình đã tách đủ hay chưa, 12-factor đưa ra một phép thử: codebase có thể được công khai mã nguồn bất cứ lúc nào mà không lộ credential nào hay không. Với FDE, phép thử này nên có thêm một vế. Repo cũng không được tiết lộ tên khách, URL nội bộ hay cách khách tổ chức hệ thống của họ.
12-factor chọn biến môi trường làm nơi chứa cấu hình. Lý do thực tế với FDE rất rõ: khi đứng trong phòng server của khách và chỉ được phép đổi tham số, không được build lại image, thì một biến môi trường đổi được ngay mà không phải động vào dòng code nào.
Đừng nhân bản “môi trường” theo số khách
Theo phản xạ, nhiều người đặt tên bộ cấu hình theo môi trường: dev, staging, prod. Có ba khách thì danh sách thành prod-a, staging-a, prod-b, và chẳng bao lâu nữa không ai còn nhớ file nào khác file nào ở điểm gì.
Cách gọn hơn là mô tả mỗi khách bằng một danh sách biến phẳng, có kiểu và có giải thích. Thử hình dung một agent đọc ticket từ CRM của khách, được triển khai ở hai nơi:
| Biến | Khách A (giả định) | Khách B (giả định) | Loại |
|---|---|---|---|
TENANT_ID |
acme |
beta |
Cấu hình |
CRM_BASE_URL |
https://crm.a.example |
https://crm.b.example |
Cấu hình |
BATCH_SIZE |
không đặt, dùng mặc định chung trong code | 20 |
Cấu hình |
CRM_API_TOKEN |
nằm trong kho secret | nằm trong kho secret | Secret |
Cột cuối cùng là cột quan trọng nhất. Giá trị riêng của từng khách ở ba dòng đầu không được nằm trong repo; code chỉ được giữ một mức mặc định chung, vô hại, như kích thước batch.
Nếu ba giá trị này lộ ra, thiệt hại chủ yếu là thông tin về hệ thống của khách. Còn biến thứ tư mà lộ thì đó là một sự cố bảo mật với khách, có thể vi phạm cả hợp đồng.
Ví dụ: một loader dừng ngay khi thiếu biến
Lỗi cấu hình nguy hiểm nhất thường đến từ một giá trị mặc định không ai để ý. Ứng dụng khởi động bình thường, ba ngày sau mới gọi nhầm sang CRM của khách khác. Loader dưới đây làm ngược lại: thiếu biến bắt buộc là dừng ngay, còn secret thì không bao giờ được in ra.
# config.py: đọc cấu hình từ biến môi trường, dừng ngay nếu thiếu
import os
from dataclasses import dataclass, field

class ConfigError(RuntimeError):
    pass

def _required(name: str) -> str:
    value = os.environ.get(name)
    if not value:
        raise ConfigError(f"Thiếu biến môi trường bắt buộc: {name}")
    return value

@dataclass(frozen=True)
class Settings:
    tenant_id: str
    crm_base_url: str
    batch_size: int
    crm_api_token: str = field(repr=False)  # secret: không xuất hiện trong log

def load() -> Settings:
    return Settings(
        tenant_id=_required("TENANT_ID"),
        crm_base_url=_required("CRM_BASE_URL"),
        batch_size=int(os.environ.get("BATCH_SIZE", "100")),  # mặc định chung, không thuộc khách nào
        crm_api_token=_required("CRM_API_TOKEN"),
    )
Có ba điểm đáng để ý. Không chỗ nào trong code nhắc tới tên khách. Mặc định trong code chỉ được phép cho tham số vô hại như BATCH_SIZE: 100 là một mức an toàn dùng chung, không phải con số của riêng khách nào, và khách cần khác thì tự đặt biến như khách B đặt 20.
Còn những gì quyết định dữ liệu đi đâu thì bắt buộc phải khai báo, không có mặc định. Và repr=False giúp lệnh print(settings) lúc debug không làm token lọt vào log của khách.
Trên Kubernetes: ConfigMap cho cấu hình, Secret cho khóa
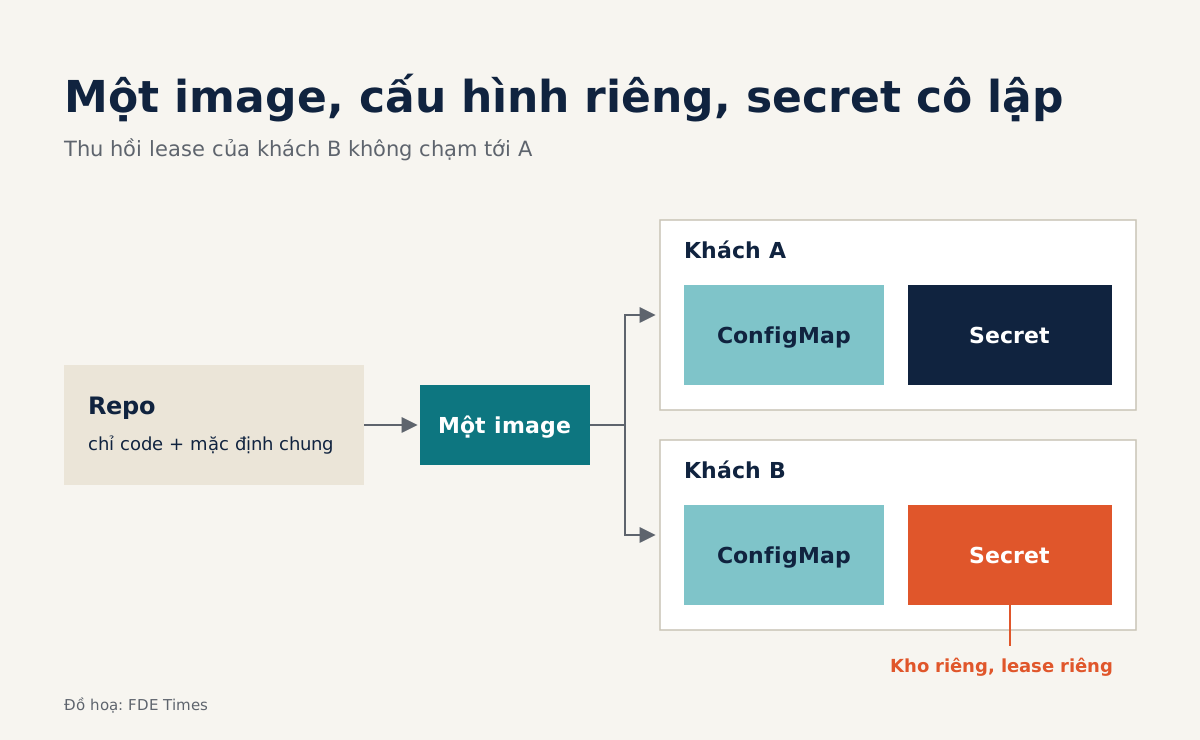
Nếu khách chạy Kubernetes, ConfigMap là chỗ tự nhiên cho ba biến đầu, vì nó dành cho các thiết lập không nhạy cảm, khác nhau theo môi trường. Một image, nhiều cluster của khách.
envFrom:
  - configMapRef:
      name: app-config-khach-b
  - secretRef:
      name: app-secrets-khach-b
Chỗ dễ sai nằm ở dòng thứ hai. Tài liệu Kubernetes ghi rõ ConfigMap không cung cấp tính bí mật hay mã hóa, nên dữ liệu nhạy cảm phải vào Secret, nhờ đó password hay token không phải nằm trong code ứng dụng. Nhưng ngay cả Secret, theo mặc định, cũng được lưu không mã hóa trong etcd, và ai có quyền vào API hoặc etcd đều đọc được.
Vì vậy Secret chỉ an toàn khi có thêm các bước bảo vệ. Trong buổi kickoff với đội hạ tầng của khách, bạn nên hỏi thẳng: cluster này đã bật mã hóa Secret chưa, và những ai đang có quyền đọc Secret trong namespace này?
Secret phải có ngày hết hạn
Một token sống mãi là một rủi ro nằm im chờ ngày bị lộ. OWASP khuyên xoay vòng secret thường xuyên, để credential nếu bị đánh cắp cũng chỉ dùng được trong thời gian ngắn, và gom việc lưu trữ, cấp phát, audit, xoay vòng secret về một chỗ tập trung.
Vault đẩy ý này đi xa hơn với khái niệm lease. Khi lease bị thu hồi, secret mất hiệu lực ngay lập tức và không gia hạn được nữa.
Điều đó thay đổi hẳn hai tình huống khó nhất của FDE: hợp đồng với một khách kết thúc thì bạn thu hồi lease của khách đó, không cần đi rà từng máy; nghi ngờ rò rỉ thì thu hồi trước, điều tra sau.
Ranh giới giữa các khách cũng phải rõ như vậy. Trong hệ thống multi-tenant, secret của từng tenant cần được cô lập nghiêm ngặt, ví dụ mỗi tenant một kho riêng, và không dùng chung một khóa mã hóa cho nhiều khách để sự cố ở một khách không lan sang khách khác.
Áp vào pipeline CI/CD, mỗi khách nên có một service account riêng: pipeline deploy cho khách B không có lý do gì để đọc được token của khách A.
Bốn lỗi khiến cấu hình vỡ ở chỗ khách
Lỗi phổ biến nhất là để tên khách lọt vào code, dù chỉ qua một nhánh if “tạm thời”. Kế đến là dùng giá trị mặc định cho những biến quyết định dữ liệu đi đâu. Rồi đến chuyện đưa token vào ConfigMap vì “đằng nào cũng nằm trong cluster của khách”.
Lỗi cuối tinh vi hơn: máy dev của bạn chạy SQLite, còn khách chạy Postgres, và cấu hình chỉ vỡ khi đã đến chỗ khách. 12-factor khuyên giữ môi trường phát triển và production càng giống nhau càng tốt, để khác biệt chỉ còn nằm ở cấu hình. Hãy chạy cùng loại database, cùng loại hàng đợi với khách ngay trên máy mình.
Khách B rời đi và token có thể đã lộ: bạn làm gì?
Đây là câu hỏi đáng tập trả lời trước khi khách hỏi, và cũng là một tình huống tốt để luyện trước khi đi phỏng vấn vị trí FDE. OWASP xếp việc phản ứng nhanh khi secret bị lộ vào nhóm mối quan tâm then chốt.
Một câu trả lời tốt đi lần lượt qua từng tầng: thu hồi lease của B, xác nhận service account CI của B không chạm được secret của khách khác, cấp secret mới cho những gì còn chạy, ghi lại toàn bộ trong log audit, và không phải sửa dòng code nào.
Nếu từng làm việc này ở dự án thật, hãy đưa vào CV dưới dạng một câu cụ thể: số khách, cách tách secret, thời gian thu hồi.
Đến lần bàn giao cho khách thứ mười, việc của bạn chỉ là điền một danh sách biến và tạo một lease mới. Codebase vẫn đủ sạch để công khai bất cứ lúc nào.
Bài này có hữu ích không?
Cảm ơn bạn đã góp ý!
8 nguồn
- The Twelve-Factor App – Config
- The Twelve-Factor App – Dev/prod parity
- Secrets | Kubernetes
- ConfigMaps | Kubernetes
- Lease, renew, and revoke | Vault | HashiCorp Developer
- Secrets Management Cheat Sheet – OWASP Cheat Sheet Series
- How to Implement Tenant-Specific Secret Stores with Dapr · 2026-03-31
- Establish multi-tenant security for B2B SaaS applications · 2026-06-18